


La inteligencia artificial y el creciente problema de las vulnerabilidades de software
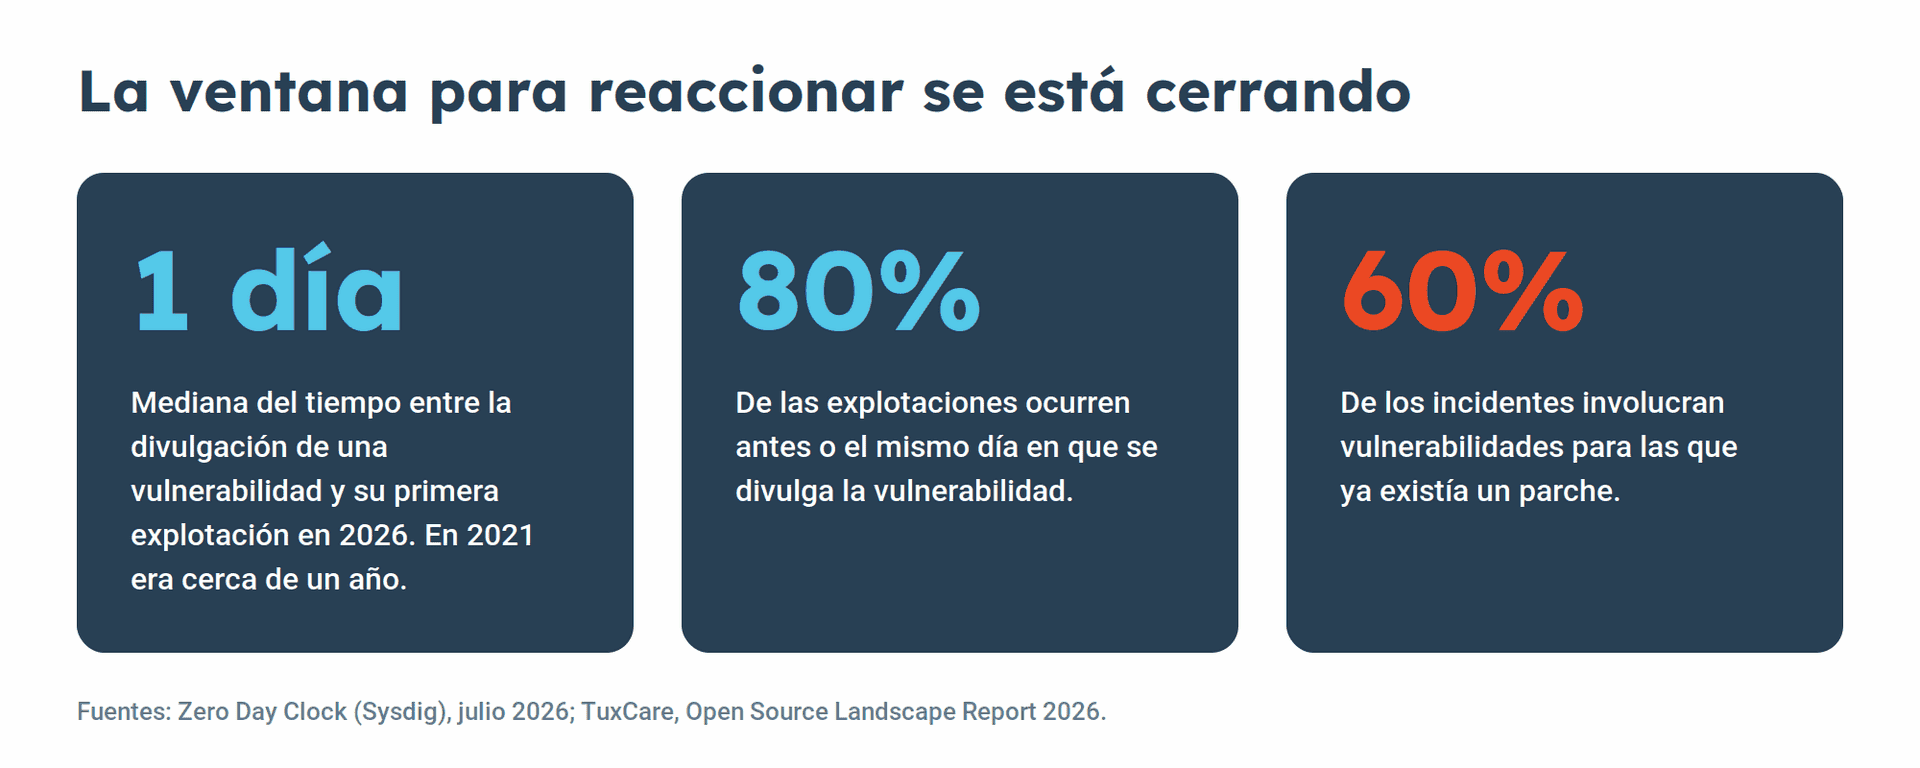
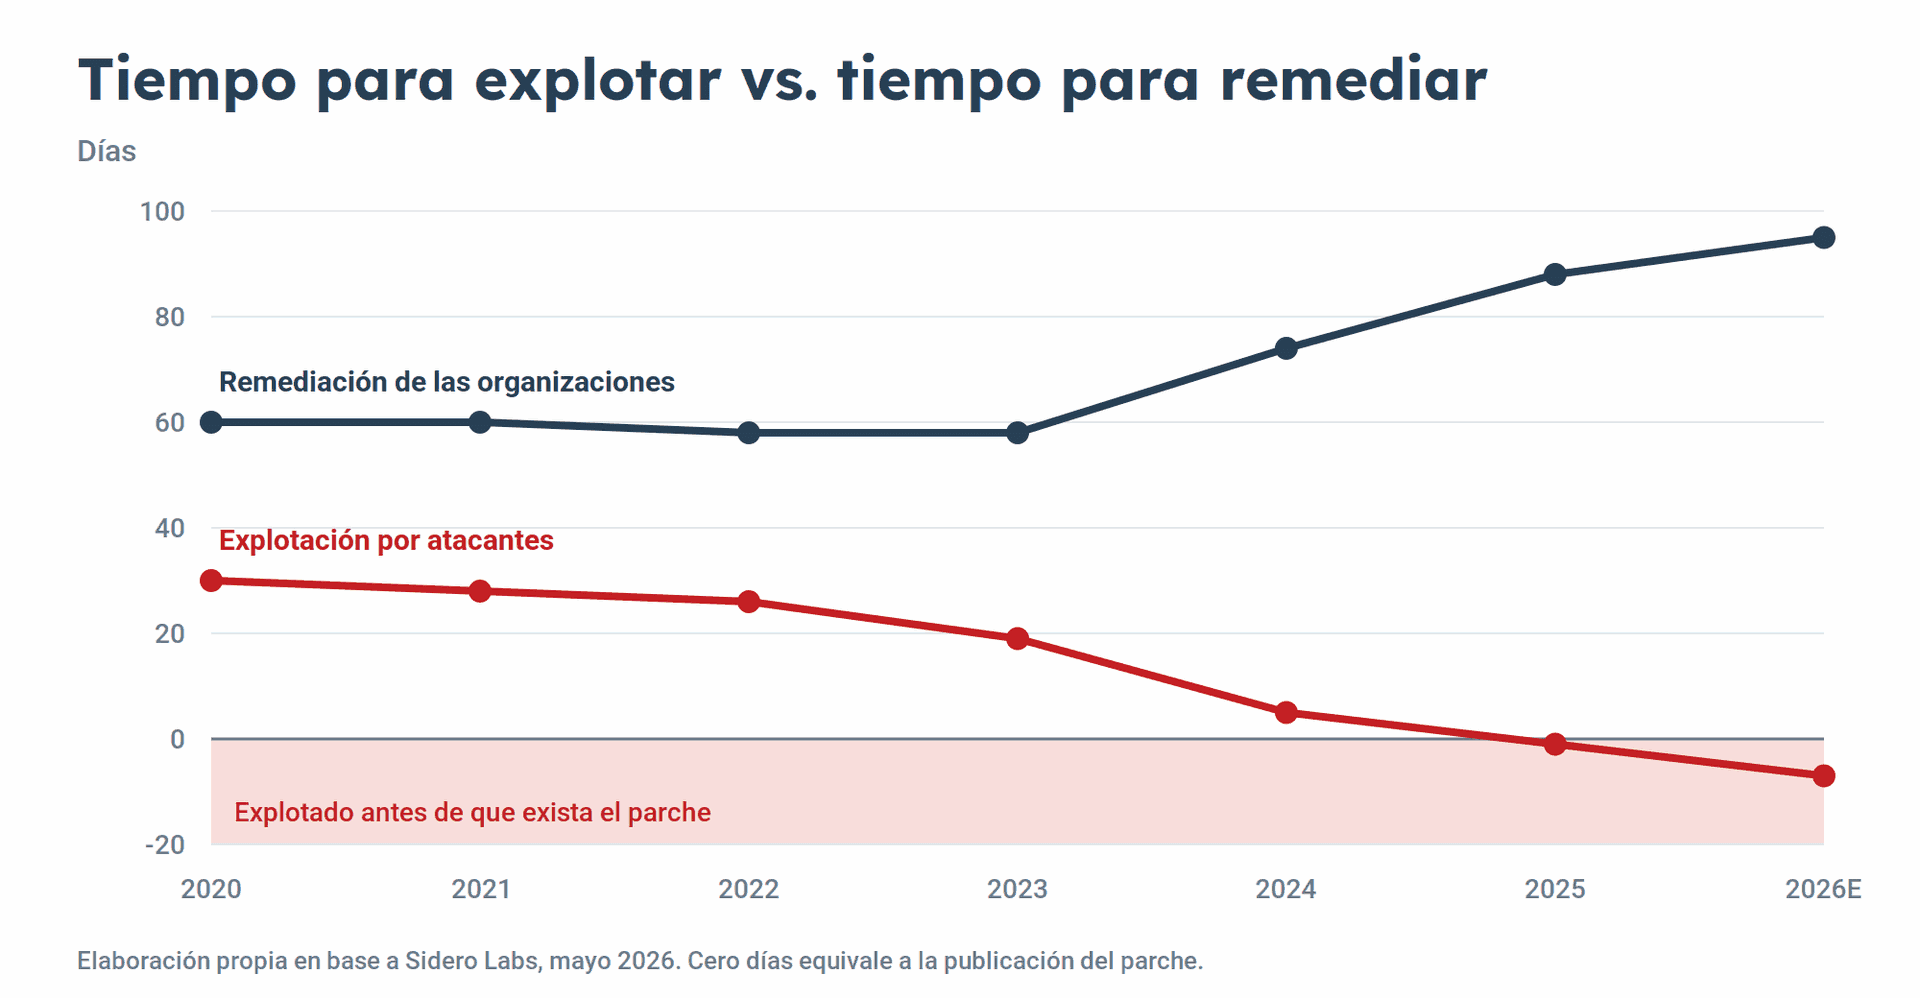
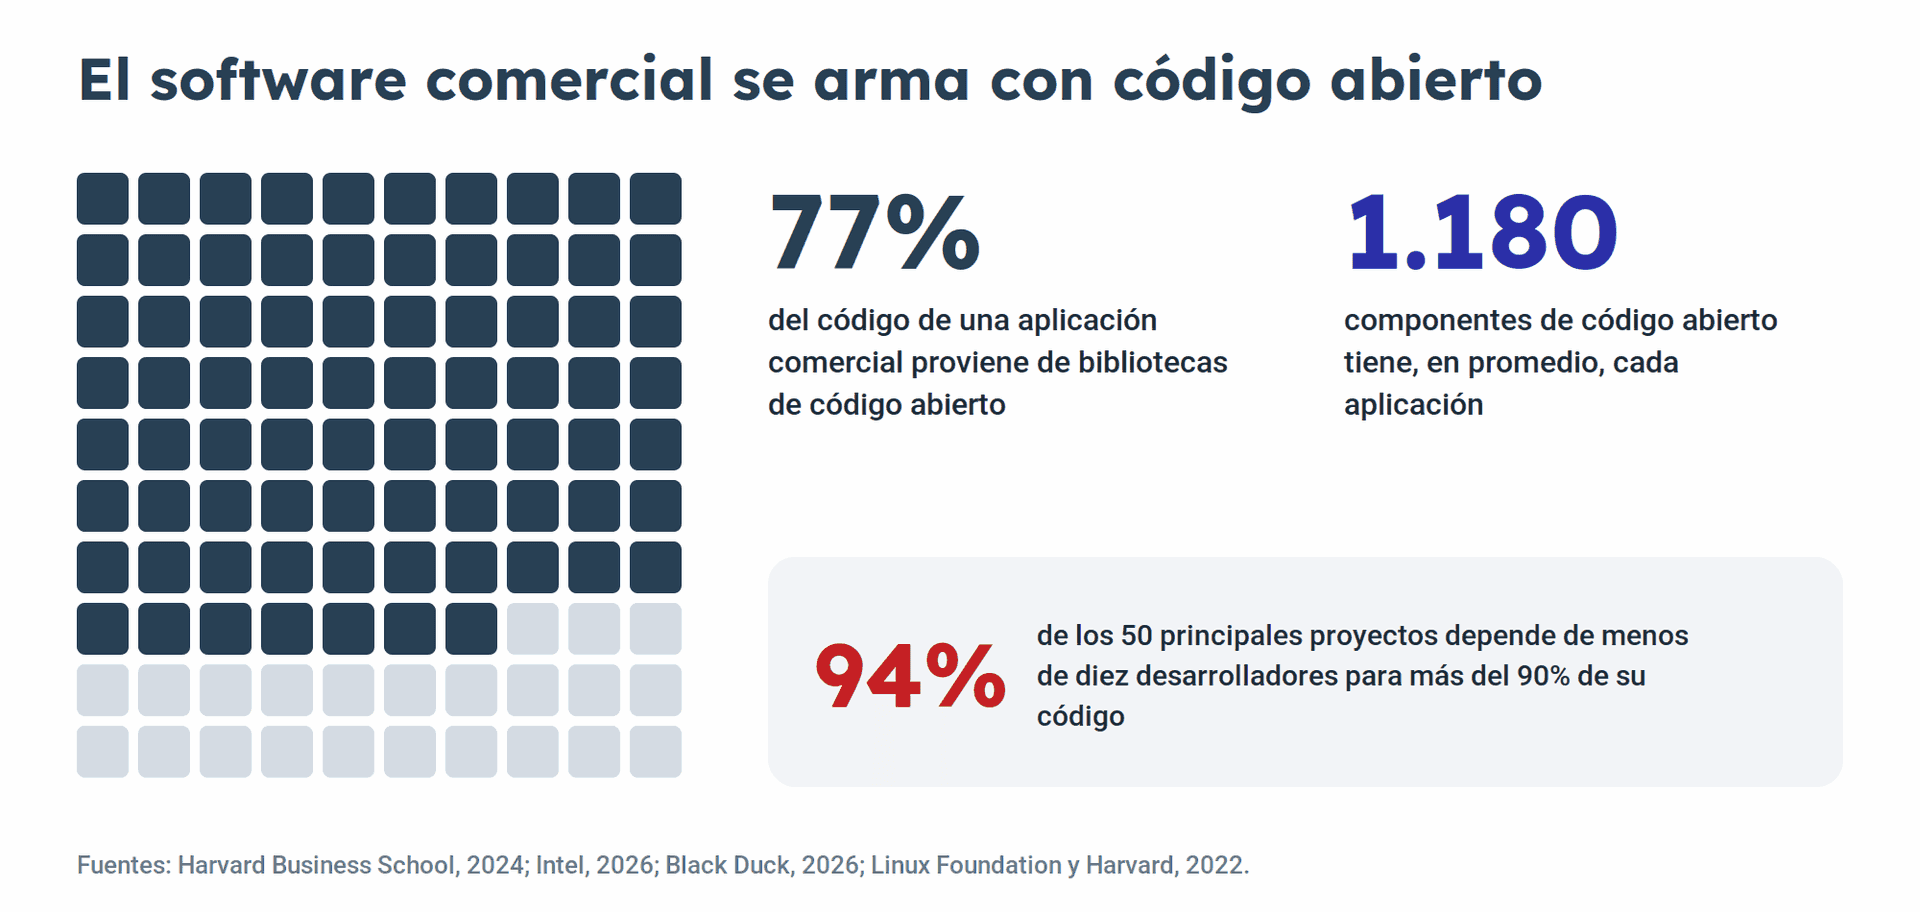
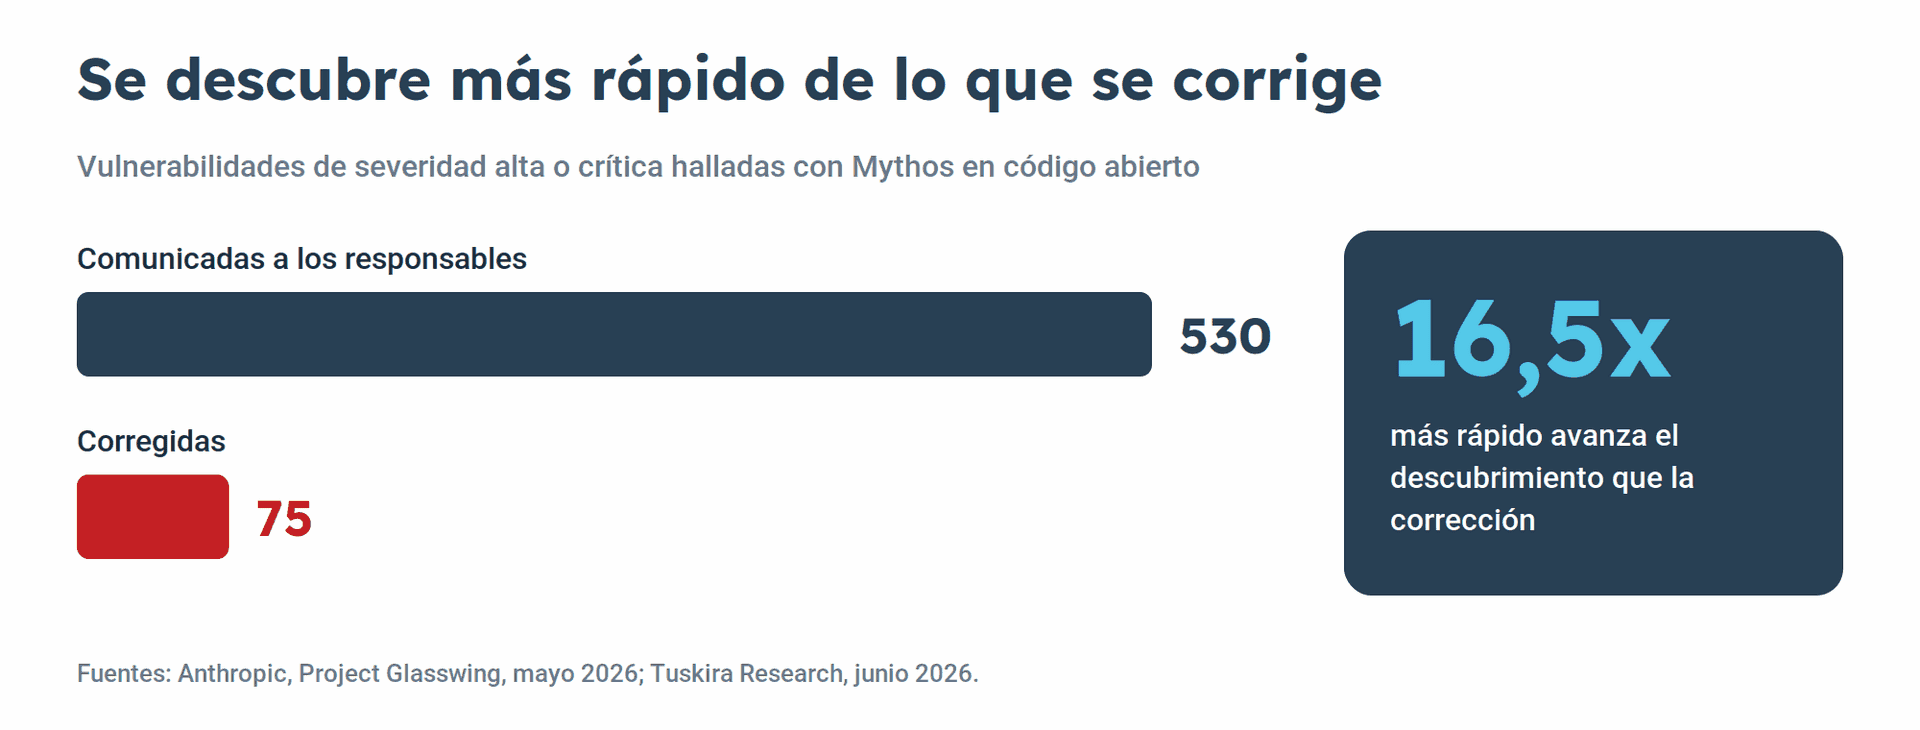
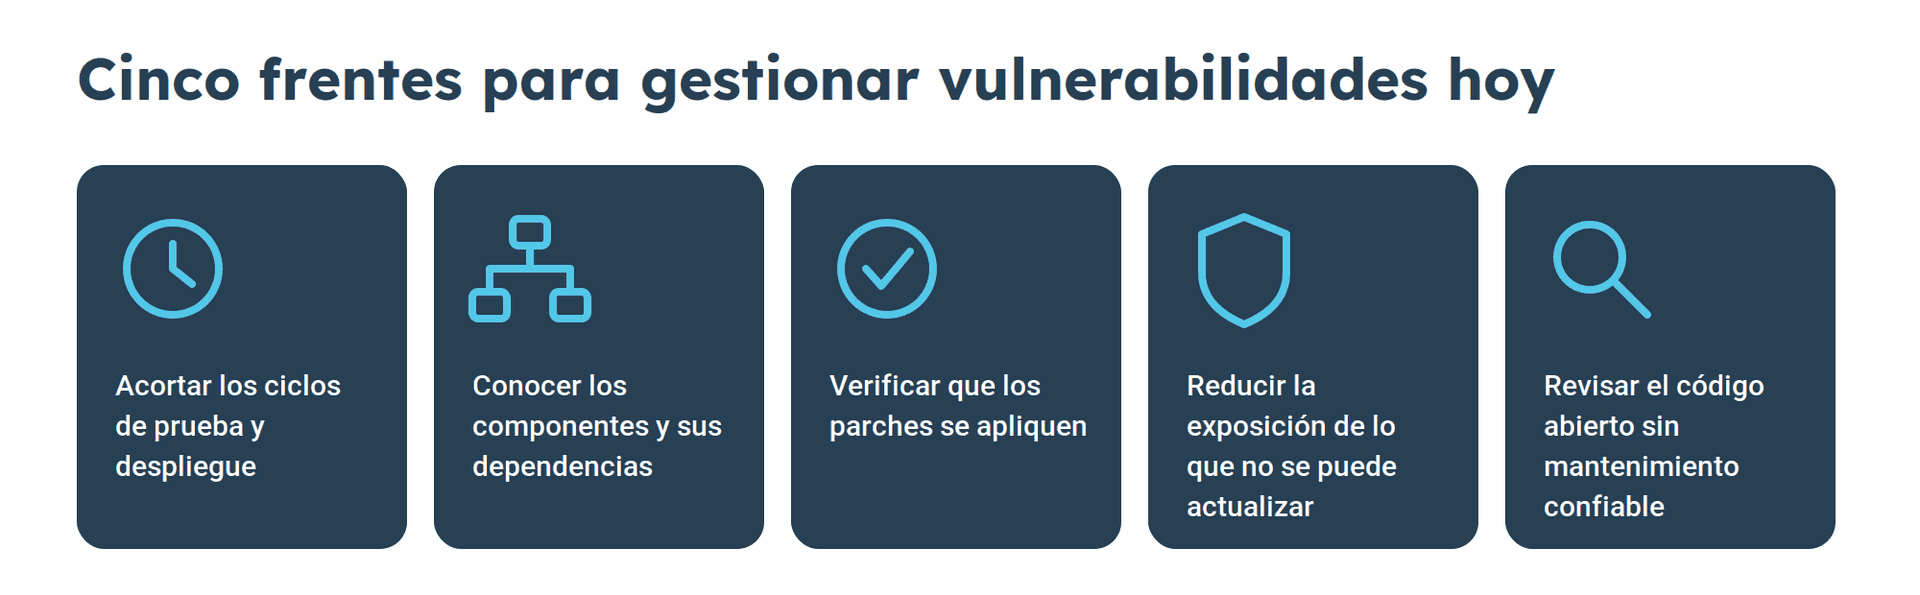
Las herramientas de inteligencia artificial descubren y explotan vulnerabilidades mucho más rápido de lo que las organizaciones consiguen corregirlas. Repasamos los datos que muestran el tamaño de esa brecha y qué debería cambiar en la gestión de vulnerabilidades. Datasec, octubre de 2026 La aparición de nuevas herramientas de inteligencia artificial (IA) está cambiando sustancialmente el escenario de la ciberseguridad. Su capacidad para analizar grandes cantidades de código, identificar vulnerabilidades desconocidas y desarrollar mecanismos para explotarlas está creciendo a una velocidad que supera ampliamente la capacidad de los fabricantes de software y de las organizaciones para corregirlas. Esto claramente plantea un problema de fondo: cada vez resulta más fácil y rápido descubrir y explotar vulnerabilidades, mientras que los procesos necesarios para corregirlas y aplicar los parches siguen siendo relativamente lentos. Esta diferencia de velocidades está generando una exposición creciente, incluso en organizaciones que cuentan con mecanismos formales de gestión de vulnerabilidades. Un informe reciente de J.P. Morgan, «Patchmageddon» (Michael Cembalest, Eye on the Market, julio de 2026), reúne datos de múltiples fuentes que muestran la magnitud de esta brecha. Hasta hace algunos años, el descubrimiento de vulnerabilidades complejas requería conocimientos especializados, recursos importantes y bastante tiempo de investigación. Las nuevas herramientas de IA están cambiando esto, pues permiten automatizar buena parte de esas tareas, identificar miles de vulnerabilidades y, en ciertos casos, desarrollar mecanismos de explotación con escasa intervención humana. Los resultados que publicó Anthropic sobre su modelo Claude Mythos, en el marco de la iniciativa Project Glasswing, son significativos y muestran un salto considerable en la capacidad de las herramientas de IA para identificar vulnerabilidades, incluso algunas que habían pasado inadvertidas durante años. Las pruebas realizadas evidencian que estas herramientas permiten detectar, muy velozmente, una cantidad de vulnerabilidades muy superior a la que podía identificarse mediante los métodos tradicionales o las generaciones anteriores de IA. Pero el dato más preocupante es la reducción del tiempo disponible para reaccionar. Según el Zero Day Clock, un indicador que mantiene la empresa Sysdig, la mediana del tiempo transcurrido entre la divulgación de una vulnerabilidad y su primera explotación pasó de aproximadamente un año en 2021 a un solo día en 2026. Además, cerca del 80% de las explotaciones observadas se producen antes o durante el mismo día en que se divulga la vulnerabilidad. Incluso cuando un fabricante publica un parche, la IA puede utilizarse para analizarlo, identificar qué vulnerabilidad corrige y desarrollar rápidamente un ataque contra los sistemas que todavía no lo han instalado. De esta forma, la publicación de una actualización de seguridad también puede proporcionar información útil a los atacantes. Mientras tanto, los tiempos de corrección y aplicación de parches no han seguido la misma evolución. Al contrario, según un análisis de Sidero Labs, el tiempo medio de remediación en las organizaciones ha venido aumentando por diversos motivos. La disponibilidad de un parche tampoco garantiza su aplicación. Según el Open Source Landscape Report 2026 de TuxCare, alrededor del 60% de los incidentes analizados estaban asociados a vulnerabilidades para las que ya existían correcciones. Entre las causas aparecen las dificultades para interrumpir servicios, la necesidad de realizar pruebas previas, los problemas de compatibilidad y la falta de recursos para atender el volumen creciente de actualizaciones. A esto se agrega que muchas organizaciones creen haber aplicado determinados parches en todos sus sistemas cuando, en realidad, algunos equipos permanecen sin actualizar. Otro aspecto particularmente preocupante es la enorme dependencia que tiene la industria del software de componentes de código abierto (open source). Entre el 96% y el 99% de las aplicaciones comerciales contienen este tipo de componentes y aproximadamente el 77% de su código está constituido por bibliotecas y módulos preexistentes. Esto significa que buena parte del software utilizado por las organizaciones depende de desarrollos que no necesariamente están bajo el control de sus fabricantes. Además, esas bibliotecas suelen depender de otras, generando cadenas de dependencias difíciles de identificar y mantener. Una aplicación comercial contiene, en promedio, unos 1.180 componentes de código abierto, muchos incorporados indirectamente. El problema no es que el software libre sea necesariamente inseguro, sino que una parte considerable de esos desarrollos depende de grupos muy pequeños de personas, frecuentemente voluntarios, que no cuentan con recursos suficientes para mantenerlos adecuadamente. Un estudio de la Linux Foundation y la Universidad de Harvard (2022) señala que, entre los 50 proyectos de código abierto analizados, ¡el 94% dependía de menos de diez desarrolladores para producir más del 90% de su código! Además, según datos de 2023 de la empresa Anchore, unos 18 millones de paquetes del repositorio NPM tenían un único mantenedor registrado. En estas condiciones, pretender que todos esos responsables puedan atender rápidamente los miles de vulnerabilidades adicionales que están descubriendo las herramientas de IA resulta poco realista. Los datos publicados por Anthropic sobre Project Glasswing confirman esta dificultad. De 530 vulnerabilidades de severidad alta o crítica comunicadas a responsables de proyectos de código abierto, solamente 75 fueron corregidas. Un análisis de Tuskira Research determinó que el ritmo de descubrimiento mediante Mythos superaba en 16,5 veces al ritmo de aplicación de correcciones. A esto se suma la existencia de componentes abandonados, versiones obsoletas y proyectos cuyos responsables pueden ser sustituidos o comprometidos por actores maliciosos. El riesgo, por lo tanto, no se limita a la demora en corregir vulnerabilidades, sino que comprende también la confiabilidad de toda la cadena de suministro de software. La situación también afecta a infraestructuras industriales y sistemas antiguos, donde las actualizaciones pueden resultar particularmente difíciles o incluso imposibles. Según estimaciones de J.P. Morgan Research, solamente entre el 55% y el 65% del hardware de las redes industriales podría admitir la aplicación de parches. La IA también ofrece posibilidades para acelerar el desarrollo de correcciones, pero eso no resuelve automáticamente las dificultades de probarlas, distribuirlas y aplicarlas sin afectar los servicios. La realidad es que los procedimientos tradicionales de actualización, basados en ciclos relativamente largos de evaluación, prueba y despliegue, están dejando de ser compatibles con la velocidad de las amenazas actuales. Las organizaciones necesitan acortar esos ciclos, conocer efectivamente los componentes que utilizan y sus dependencias, verificar la aplicación de las correcciones y reducir la exposición de los sistemas que no pueden actualizarse. También deben revisar su dependencia de componentes de código abierto sin mantenimiento confiable. En definitiva, el problema ya no es solamente identificar vulnerabilidades y disponer de parches. La cuestión es que la capacidad de descubrirlas y explotarlas está creciendo mucho más rápido que la capacidad de corregirlas. Si esta diferencia continúa aumentando, los mecanismos actuales de gestión de vulnerabilidades pueden resultar insuficientes para mantener niveles de exposición razonables. Cembalest, M. (22 de julio de 2026). Patchmageddon: The race to patch software vulnerabilities before zero-day cyber-exploitations proliferate. Eye on the Market, J.P. Morgan Asset & Wealth Management. Los gráficos son de elaboración propia en base a los datos recogidos en el informe. La inteligencia artificial y el creciente problema de las vulnerabilidades de software
Ataques veloces vs. correcciones lentas
La dependencia del software libre agrava el problema
Es necesario cambiar cómo se gestionan las vulnerabilidades
Fuente