


Adiós al SMS en Microsoft Entra ID: cómo preparar la migración a passkeys
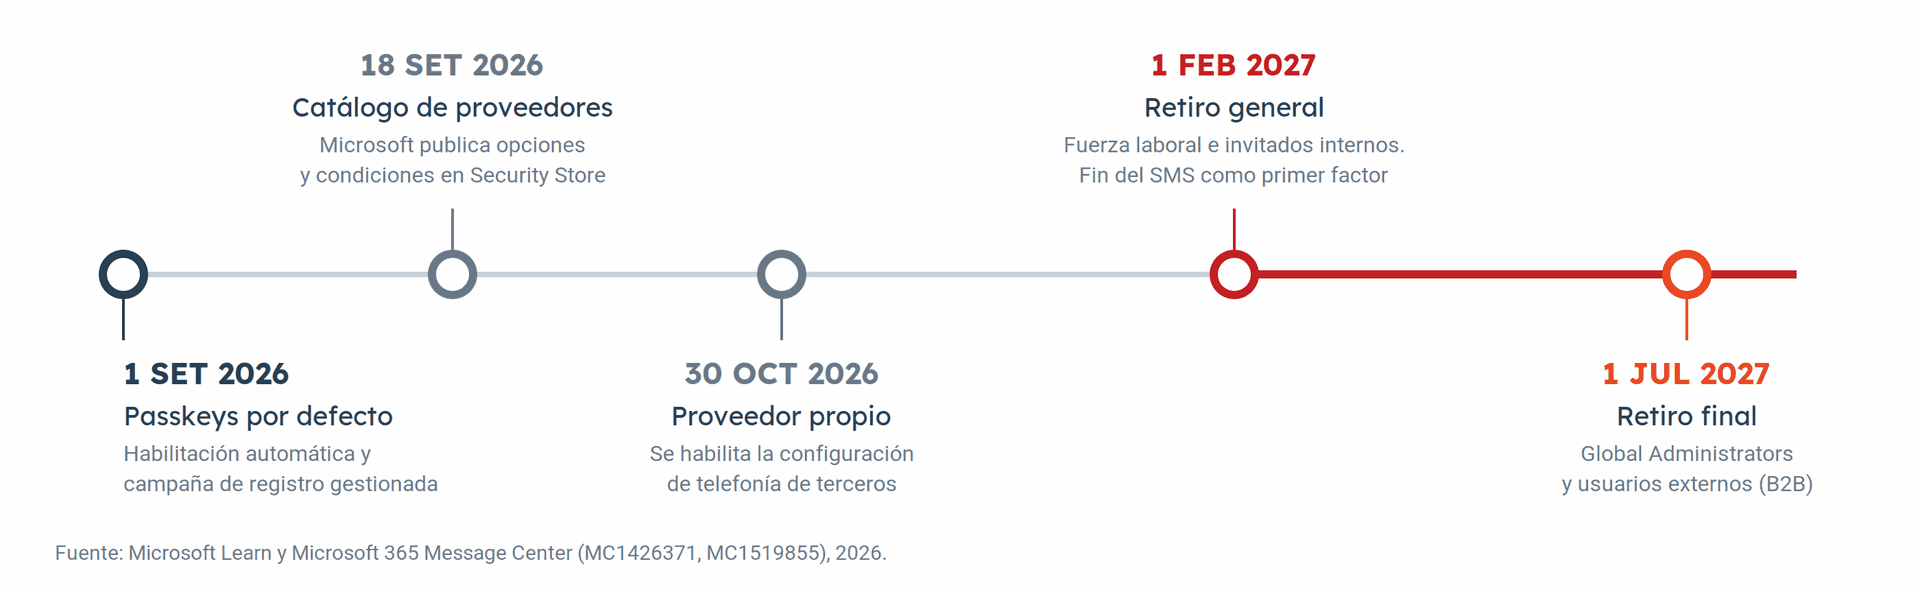
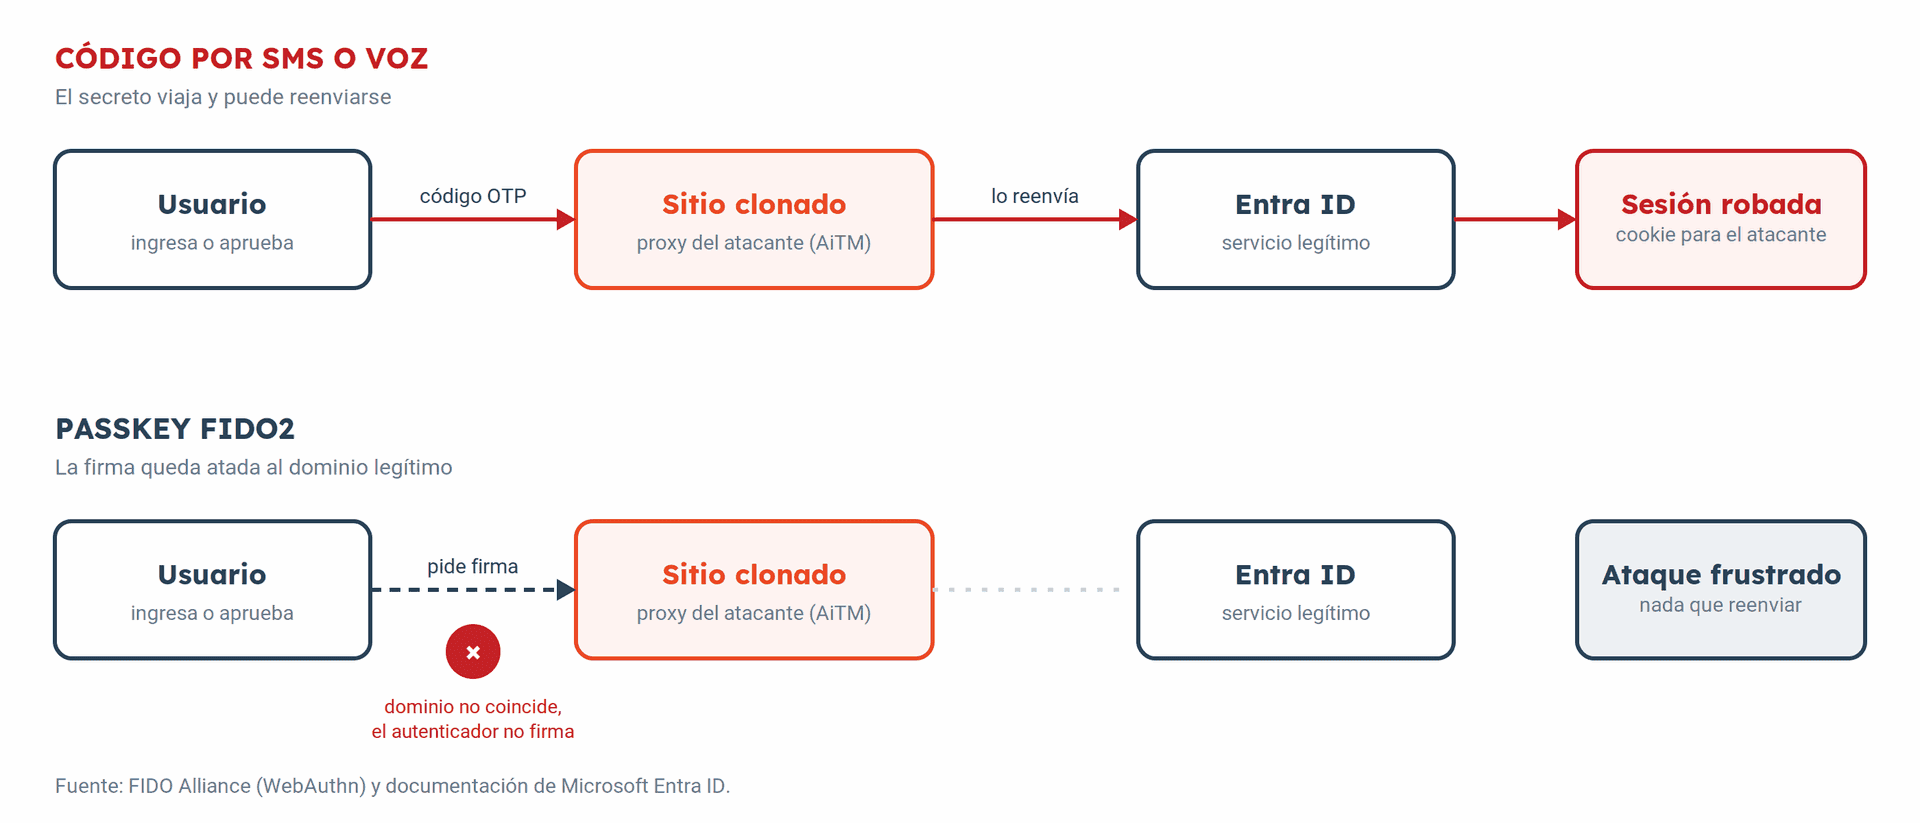
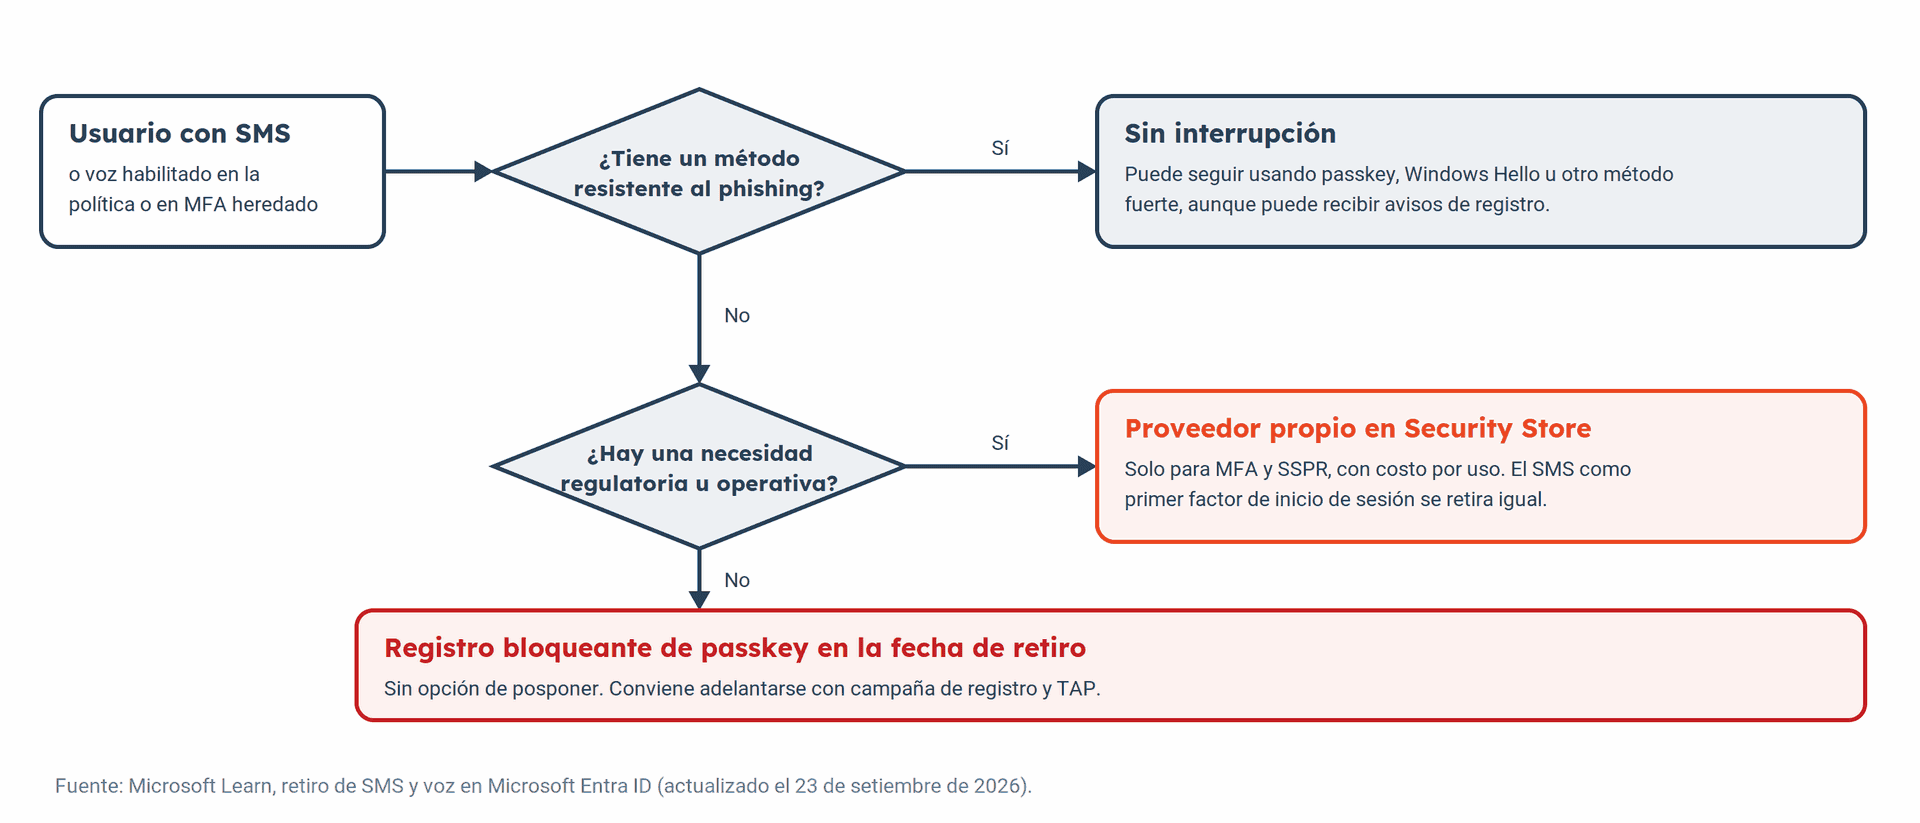
Plazos, fundamentos técnicos y decisiones que cada organización debe tomar antes de febrero de 2027 Datasec, octubre de 2026 Microsoft dejará de proveer el envío de SMS y llamadas de voz como métodos de autenticación en Microsoft Entra ID. El cambio no es menor: buena parte de las organizaciones que adoptaron la autenticación multifactor (MFA) lo hicieron a partir del código por mensaje de texto, y ese canal deja de ser parte del servicio nativo. En su lugar, Microsoft posiciona a las passkeys basadas en FIDO2 como el método de autenticación por defecto, con el argumento de que son resistentes al phishing (phishing-resistant). En este artículo se repasan los plazos confirmados por Microsoft, los fundamentos criptográficos que explican el cambio, cómo diagnosticar el estado real de un tenant y qué decisiones de configuración conviene tomar mientras todavía hay margen. Desde el 1 de setiembre de 2026, los usuarios habilitados para SMS o voz, ya sea en la política de métodos de autenticación (Authentication Methods Policy) o en la configuración MFA heredada, quedaron habilitados automáticamente para passkeys. Microsoft los incluyó en un perfil de passkeys que admite todos los tipos y pasó la campaña de registro al estado Microsoft Managed, de modo que en cada inicio de sesión con MFA reciben la invitación a registrar una passkey. El retiro definitivo del servicio se divide en dos fases: A esto se suma un cambio que suele pasar desapercibido: a partir del 1 de febrero de 2027 también se retira el SMS como primer factor de inicio de sesión, el flujo sin contraseña en el que el usuario ingresa su número de teléfono y un código. Este retiro aplica a los workforce tenants aunque la organización contrate un proveedor de telefonía propio. Azure AD B2C y los escenarios de identidad de clientes de Microsoft Entra External ID quedan fuera de este paquete de medidas, y Microsoft anunció que los cambios para External ID se comunicarán por separado. El cronograma aplica a la nube pública; otros entornos de nube seguirán un calendario posterior. La autenticación por SMS o llamada de voz depende de la red telefónica y de un secreto de un solo uso (OTP) que el usuario lee e ingresa manualmente. Ese secreto puede interceptarse o reenviarse, lo que expone el proceso a varios vectores de ataque: Las passkeys se basan en los estándares FIDO2 y WebAuthn, y utilizan criptografía asimétrica de clave pública en lugar de secretos compartidos: Con un código por SMS, el usuario puede ser engañado para entregarlo. Con una passkey, no hay nada que entregar. Un error frecuente es asumir que la activación automática equivale a la adopción real. Por defecto, la campaña de registro gestionada por Microsoft permite al usuario posponer el aviso de forma ilimitada. El resultado es una brecha entre las cuentas habilitadas para passkeys y las que efectivamente registraron una, que solo se hace visible el día del retiro. Microsoft publicó un script oficial en PowerShell, conocido como Entra SMS/Voice Policy Scanner y disponible en el repositorio entra-sms-voice-usage-analyzer de GitHub, que identifica a los usuarios habilitados para SMS o voz. Su ejecución requiere uno de estos roles de Entra ID: Global Reader, Authentication Policy Administrator o Security Reader. Según Microsoft, cualquier resultado distinto de cero indica que el tenant está alcanzado. Como complemento, el reporte de métodos registrados permite ver quién tiene un teléfono dado de alta como método de autenticación: Ambas vistas no coinciden necesariamente: el script mide quién está habilitado por política, mientras que el reporte muestra quién registró un teléfono. Para planificar la migración interesa cruzarlas y, sobre todo, detectar a quienes no tienen ningún método alternativo. Además del inicio de sesión interactivo, el diagnóstico debe abarcar: Las organizaciones que necesiten conservar el canal telefónico por razones regulatorias u operativas pueden contratar un proveedor de terceros a través de Microsoft Security Store. Microsoft no elimina el SMS y la voz como métodos en la plataforma: deja de ser quien presta el servicio de envío. Microsoft recomienda reservar esta vía para segmentos de usuarios con una necesidad documentada y migrar al resto a passkeys. Si el tenant necesita más tiempo, existe una exclusión temporal que se aplica mediante Microsoft Graph (versión beta), configurando la propiedad passkeyDynamicMigration de la política de métodos de autenticación. Requiere el permiso Policy.ReadWrite.AuthenticationMethod. Esta exclusión solo posterga la habilitación automática y la campaña de registro hasta el 1 de febrero de 2027: no modifica las fechas de retiro, que se aplican a todos los tenants sin excepción. El retiro del SMS y la voz en Microsoft Entra ID cierra una etapa en la que el código por mensaje de texto fue la puerta de entrada a la autenticación multifactor. Lo que viene exige más que activar una política: hay que verificar el registro efectivo de los usuarios, resolver las dependencias de SSPR y de las cuentas de emergencia, y definir mecanismos de recuperación que no reintroduzcan el canal telefónico. Las organizaciones que aborden el cambio como un proyecto de gobierno de identidades, y no como una configuración puntual, llegarán a febrero de 2027 con una postura de autenticación más sólida y sin interrupciones para sus usuarios. Adiós al SMS en Microsoft Entra ID: cómo preparar la migración a passkeys
1. Qué cambia y cuándo
2. Por qué FIDO2 reemplaza a los códigos telefónicos
Las debilidades del canal telefónico
Cómo funciona una passkey
Tipos de passkeys admitidos en Entra ID
3. Diagnóstico del tenant
Identificar a los usuarios alcanzados
# Conexión de solo lectura a Microsoft Graph
Install-Module Microsoft.Graph.Reports -Scope CurrentUser
Connect-MgGraph -Scopes "AuditLog.Read.All","UserAuthenticationMethod.Read.All"
# Usuarios con un teléfono registrado como método de autenticación
Get-MgReportAuthenticationMethodUserRegistrationDetail -All |
    Where-Object { $_.MethodsRegistered -contains "mobilePhone" } |
Select-Object UserPrincipalName, IsAdmin, MethodsRegisteredDependencias ocultas
4. Proveedor de telefonía propio
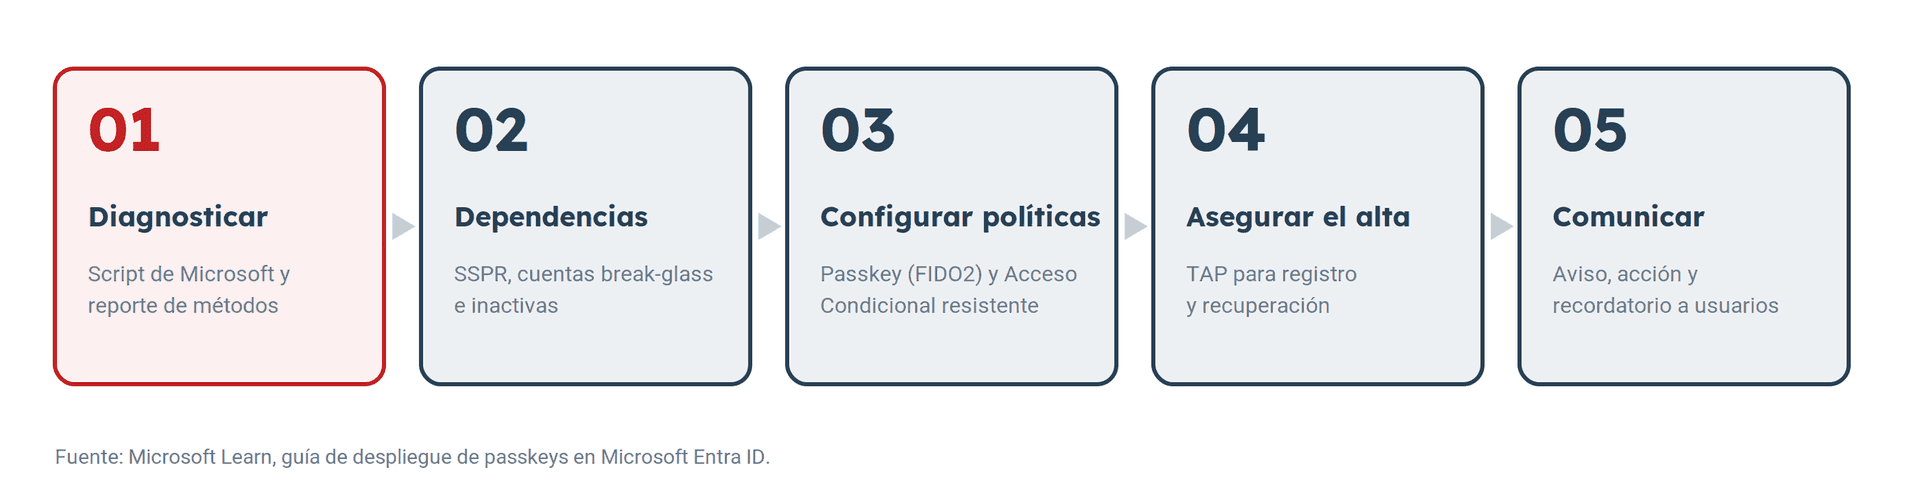
5. Plan de acción
Conclusión
Fuentes