


Cómo una falsa entrevista facilitó el ataque a Binance
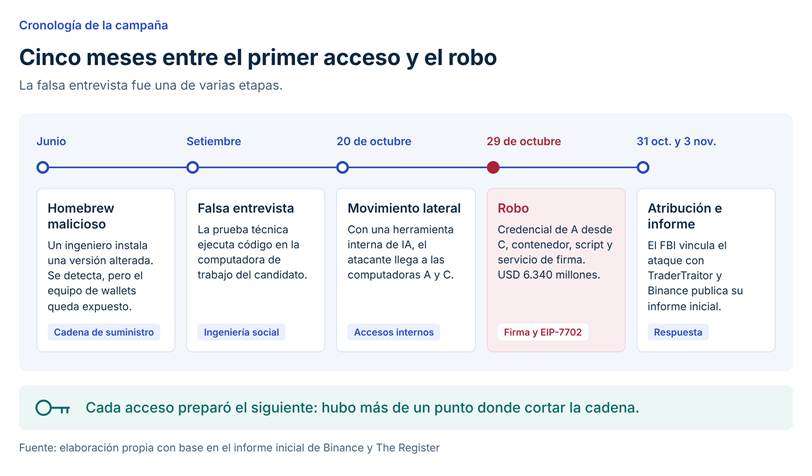
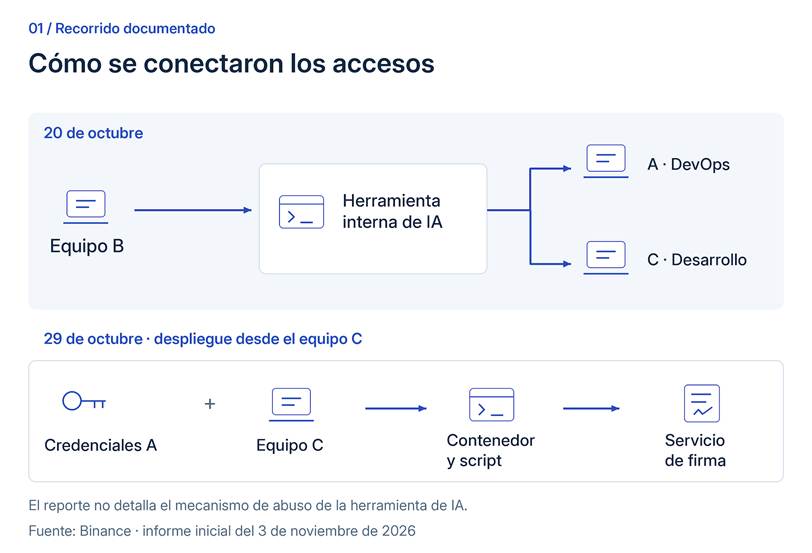
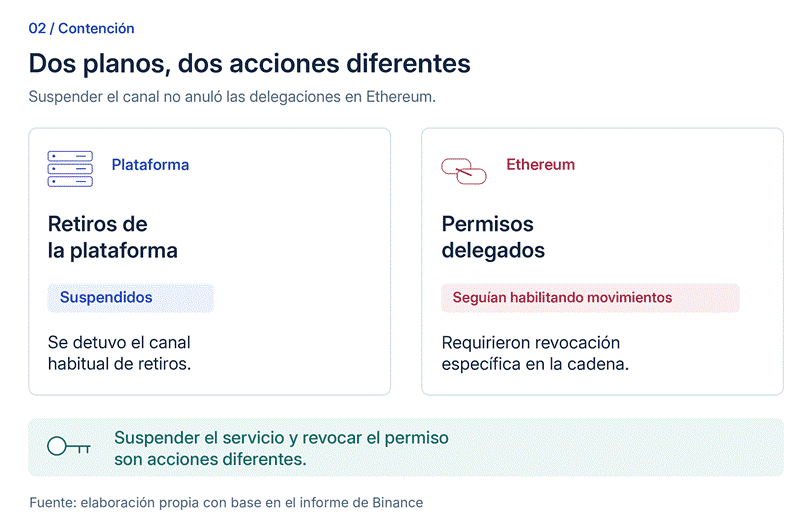
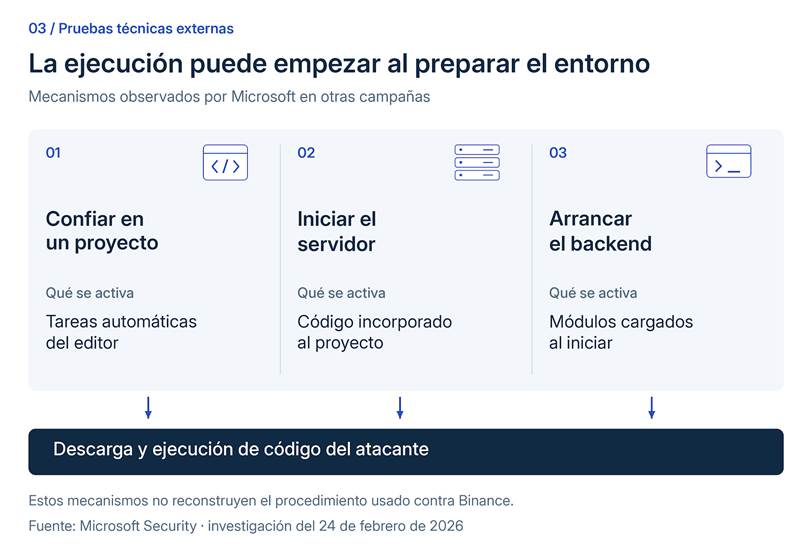
El pedido llegó al final de una entrevista laboral: descargar un proyecto para completar una prueba técnica. Un ingeniero de Binance lo preparó en su computadora de trabajo y, durante la instalación, se ejecutó código malicioso. La empresa que lo entrevistaba no existía, según el informe inicial de Binance. El contacto llegó en setiembre a través de una plataforma legítima de empleo, de parte de alguien que se presentaba como director de proyecto. Siguieron una videollamada con un supuesto representante de Recursos Humanos y una segunda entrevista, por una aplicación de mensajería, con quien decía ser el director ejecutivo de la empresa. En la primera entrevista, el falso reclutador compartió un perfil social con fotos y videos personales para ganar confianza. Binance lo describió como un engaño más elaborado que los que había visto hasta entonces. Al final de la segunda llegó el ejercicio. El robo ocurrió el 29 de octubre de 2026 y alcanzó unos USD 6.340 millones en activos digitales, según Binance. El FBI atribuyó el ataque a Corea del Norte y lo vinculó con la actividad que denomina TraderTraitor. La entrevista no fue el único punto de apoyo. En junio, otro ingeniero había instalado una versión maliciosa de Homebrew. El equipo de seguridad lo detectó, reemplazó el dispositivo y rotó las credenciales, pero el atacante ya conocía el rol de ese ingeniero y de sus colegas en la infraestructura de wallets. Binance lo definió como una campaña de varias etapas, no como una brecha aislada ni un phishing simple. El informe inicial de Binance reconstruye cómo se encadenaron dispositivos y credenciales hasta llegar al servicio de firma. El 20 de octubre, desde la computadora del ingeniero entrevistado (B en el diagrama) y con una herramienta interna de IA, el atacante alcanzó las computadoras de un ingeniero de DevOps (A) y de un desarrollador (C), ambos del área de wallets. En la computadora A había un token con permiso para desplegar contenedores. El 29 de octubre, el atacante usó esa credencial desde la computadora C, desplegó un contenedor y lanzó el script que llegó al servicio de firma. El reporte no explica cómo se abusó de la herramienta de IA. Con acceso al servicio de firma, el atacante emitió transacciones por fuera del proceso normal de retiros y creó autorizaciones mediante EIP-7702. Esas delegaciones quedaron registradas en la cadena de Ethereum y no dependían de la infraestructura de retiros de Binance. Suspender los retiros cerró un canal, pero las delegaciones siguieron habilitando movimientos hasta que se revocaron. EIP-7702 permite que una cuenta de Ethereum delegue la ejecución de operaciones en el código de un contrato inteligente. La delegación permanece hasta que se modifica o elimina, y la especificación advierte que un contrato mal implementado puede dar a un atacante un control casi completo sobre la cuenta. La contención tiene que cubrir los dos planos. Los ejercicios de respuesta deben verificar qué permisos siguen vigentes después de bloquear la cuenta o suspender la función afectada, incluidas las autorizaciones ya emitidas fuera de la plataforma. En Binance, el código malicioso reemplazó un componente de una herramienta legítima de desarrollo por una versión alterada, que ejecutaba comandos y se comunicaba con un servidor del atacante. Además, se ocultó para evitar la detección, y las herramientas de seguridad del endpoint no lo identificaron de inmediato. Microsoft documentó, en otras campañas, proyectos que ejecutaban código durante tareas habituales de desarrollo, como abrir el proyecto en el editor o iniciar el servidor. El riesgo puede aparecer antes de resolver el ejercicio, como muestra la comparación siguiente. El FBI ya había advertido en 2024 sobre falsas pruebas técnicas que pedían ejecutar paquetes o repositorios desconocidos en equipos corporativos. Que el reclutador parezca real no dice nada sobre lo que ejecuta el proyecto. Las recomendaciones de Microsoft para Contagious Interview, sumadas a lo que deja el caso, se ordenan en cinco puntos. Los tres primeros apuntan a prevenir y los dos últimos a detectar y responder. El valor de una computadora comprometida depende de los permisos que permite alcanzar. Cuando el atacante opera con credenciales válidas, sus acciones se parecen a las de un usuario legítimo y los controles tienen poco para distinguirlas. En Binance, esa cadena de accesos terminó en una pérdida de más de USD 6.000 millones. La preparación puede evaluarse siguiendo una operación crítica: qué equipos y permisos permiten iniciarla, hasta dónde puede avanzar un acceso comprometido y qué acciones siguen habilitadas por autorizaciones ya emitidas. Hacer ese recorrido antes de un incidente permite comprobar si la organización puede intervenir a tiempo. Cómo una falsa entrevista facilitó el ataque a Binance
Del equipo del candidato al servicio de firma
¿Por qué suspender los retiros no bastó?
La instalación del proyecto también ejecuta código
Qué revisar en los entornos de desarrollo
Los permisos conectan el incidente con el negocio
Fuentes