


Una organización puede estar funcionando normalmente y estar comprometida
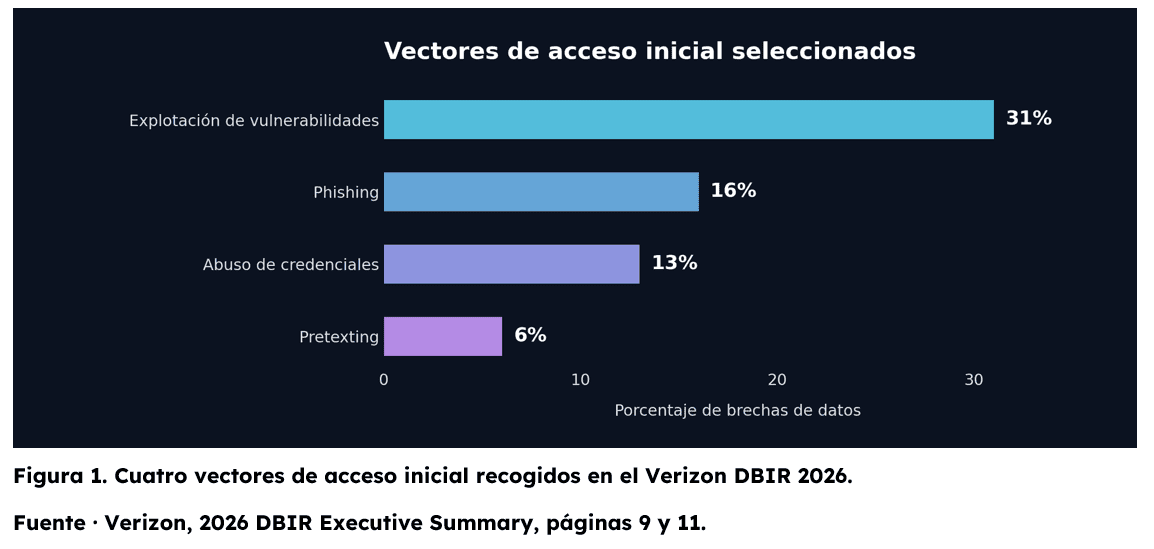
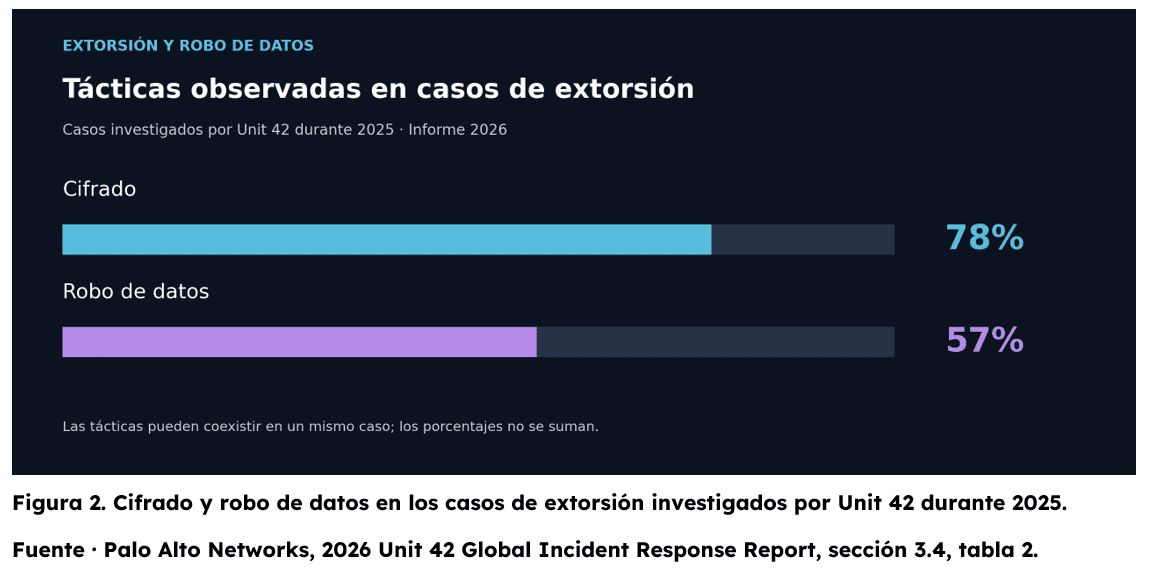
El cifrado de archivos y la interrupción de servicios son manifestaciones visibles de algunos ataques. Otras intrusiones buscan copiar información o mantener acceso al entorno sin provocar una caída inmediata. Detectarlas exige observar lo que ocurre en las cuentas, las aplicaciones y los flujos de datos, además de comprobar que los servicios funcionan. Cómo puede comenzar una intrusión El acceso inicial puede producirse mediante fallas técnicas o el compromiso de personas y cuentas. Explotar una vulnerabilidad supone aprovechar una debilidad de un sistema. El abuso de credenciales, en cambio, permite utilizar datos de autenticación válidos sin autorización de su titular. El phishing y el pretexting recurren al engaño; este último utiliza una situación o identidad inventada para inducir una acción. En la muestra del informe, la explotación de vulnerabilidades representa el 31%, el phishing el 16%, el abuso de credenciales el 13% y el pretexting el 6%. Esta diversidad de vías de entrada exige combinar la gestión de vulnerabilidades con la protección de identidades y la prevención del engaño. El robo de información puede causar daño sin cifrado Una vez dentro del entorno, un atacante puede buscar datos que le permitan obtener un beneficio. La exfiltración es la extracción no autorizada de información hacia un destino bajo su control. Puede afectar bases de datos, documentos internos, credenciales o propiedad intelectual, aunque los archivos originales sigan disponibles para la organización. En esa muestra, el cifrado estuvo presente en el 78% de los casos de extorsión y el robo de datos en el 57%. Ambas tácticas pueden coexistir. El informe también documenta extorsiones en las que las víctimas conservaron el acceso a sus sistemas, mientras los atacantes utilizaban la exposición de información o la presión directa para exigir un pago. Ante una posible extracción de información, contener el acceso y determinar el alcance del incidente son tareas urgentes. Al mismo tiempo, la organización necesita coordinar a sus responsables, documentar las decisiones y atender las obligaciones de comunicación que le correspondan. En Uruguay, el Decreto 168/026, promulgado el 17 de julio de 2026, incorporó el artículo 20 bis al Decreto 66/025. Dispone que, constatado un incidente de seguridad de la información en la Administración Central, la entidad afectada debe iniciar de inmediato los procedimientos administrativos previstos en las normas que cita. Las entidades alcanzadas por el Decreto 66/025 tienen, además, obligaciones de comunicación al CERTuy. Sus artículos 10 y 12 prevén la comunicación del incidente dentro de las 24 horas de conocido y la información inmediata sobre potenciales incidentes conforme a los criterios del CERTuy. Estas actuaciones no deben postergarse hasta la recuperación de los servicios. La posibilidad de un robo de información sin interrupciones obliga a evaluar algo más que la capacidad de restaurar sistemas. También importa disponer de registros suficientes, reconocer actividad inusual y contar con responsables que puedan investigarla y actuar. Un Centro de Operaciones de Seguridad (SOC) puede apoyar esa vigilancia mediante la correlación de eventos, la investigación de alertas y el escalamiento de indicios de compromiso. Su capacidad depende de las fuentes de información disponibles, la cobertura del monitoreo y los procedimientos acordados con la organización. La continuidad del negocio y la protección de la información deben evaluarse juntas. Una organización puede seguir funcionando mientras pierde el control sobre sus datos. Detectar a tiempo, comprender el alcance y coordinar la respuesta ayuda a limitar el daño y a reducir la posibilidad de nuevas intrusiones. Una organización puede estar funcionando normalmente y estar comprometida
El acceso también puede involucrar cuentas de proveedores o servicios externos. Por eso, la revisión debe abarcar las relaciones de confianza y los permisos que conectan a la organización con terceros.
Las copias de respaldo ayudan a recuperar información y servicios afectados, pero no eliminan las copias obtenidas por un tercero. Restaurar una base de datos no revierte una divulgación que ya ocurrió. Esa diferencia entre disponibilidad y confidencialidad explica por qué una operación aparentemente normal puede coexistir con un incidente relevante.
La información sustraída puede seguir generando consecuencias después de contener la intrusión. Su divulgación o venta puede facilitar fraudes y nuevos engaños dirigidos a empleados, clientes o proveedores. Por eso, la respuesta debe determinar qué datos fueron afectados y qué medidas permiten reducir la exposición posterior.
La respuesta también requiere decisiones y responsabilidades
También establece que, cuando una entidad pública constata que un incidente se debió a falta de previsión, procesos inadecuados, sistemas obsoletos o desactualizados, o incumplimientos del Marco de Ciberseguridad, debe realizar los ajustes necesarios e informar de ellos a AGESIC.
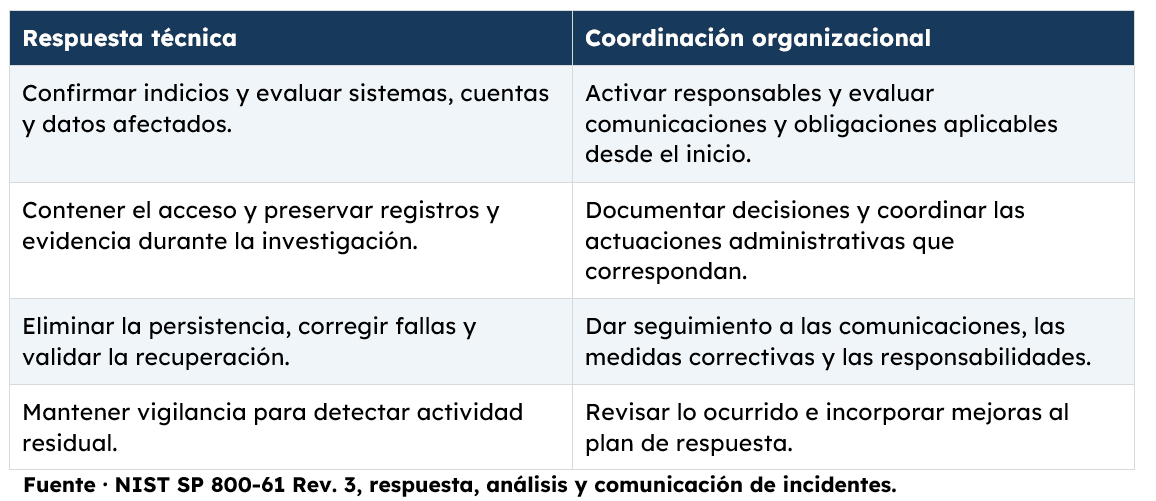
Actividades que deben coordinarse durante la respuesta a un incidente.
La investigación, la preservación de evidencia y la comunicación se coordinan a lo largo de la respuesta y pueden desarrollarse en paralelo.
Detectar el compromiso antes de que aumente el daño
La prevención sigue siendo necesaria. Corregir vulnerabilidades, aplicar autenticación multifactor y limitar los privilegios reduce las oportunidades de acceso. La detección complementa esas medidas al buscar indicios de compromiso cuando un control preventivo no resulta suficiente.