


La IA ya está en su organización. ¿Quién la gobierna?
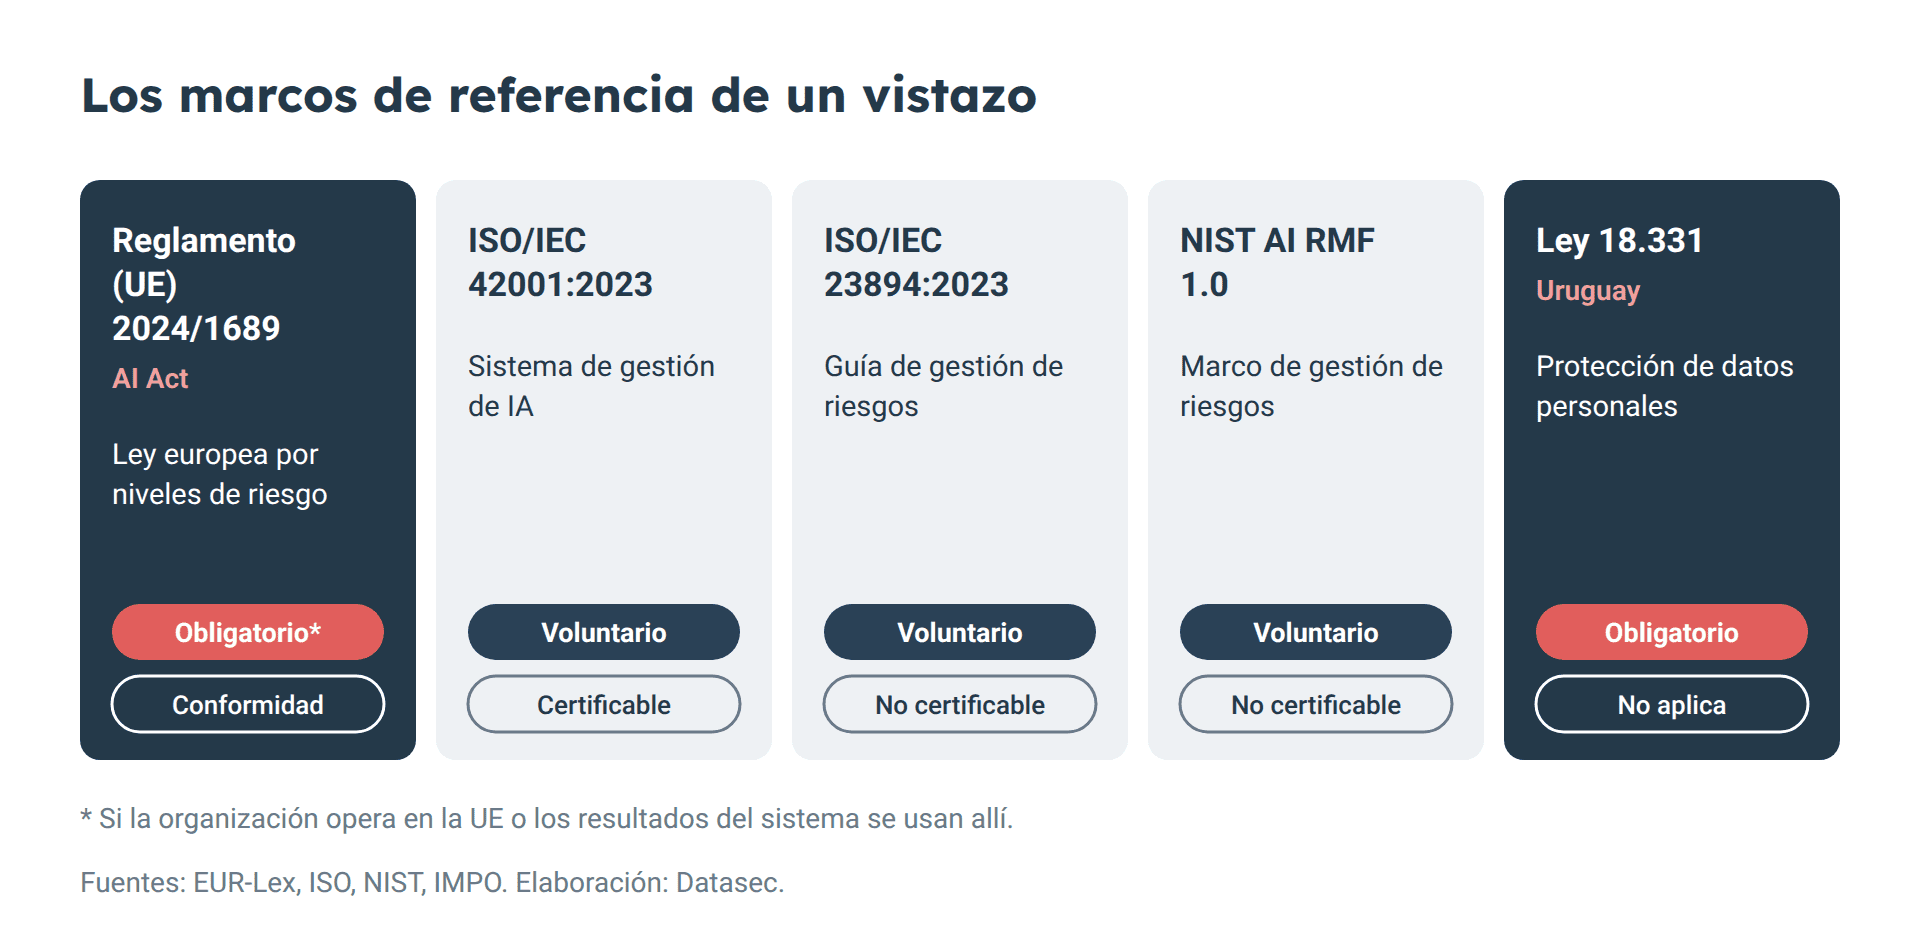
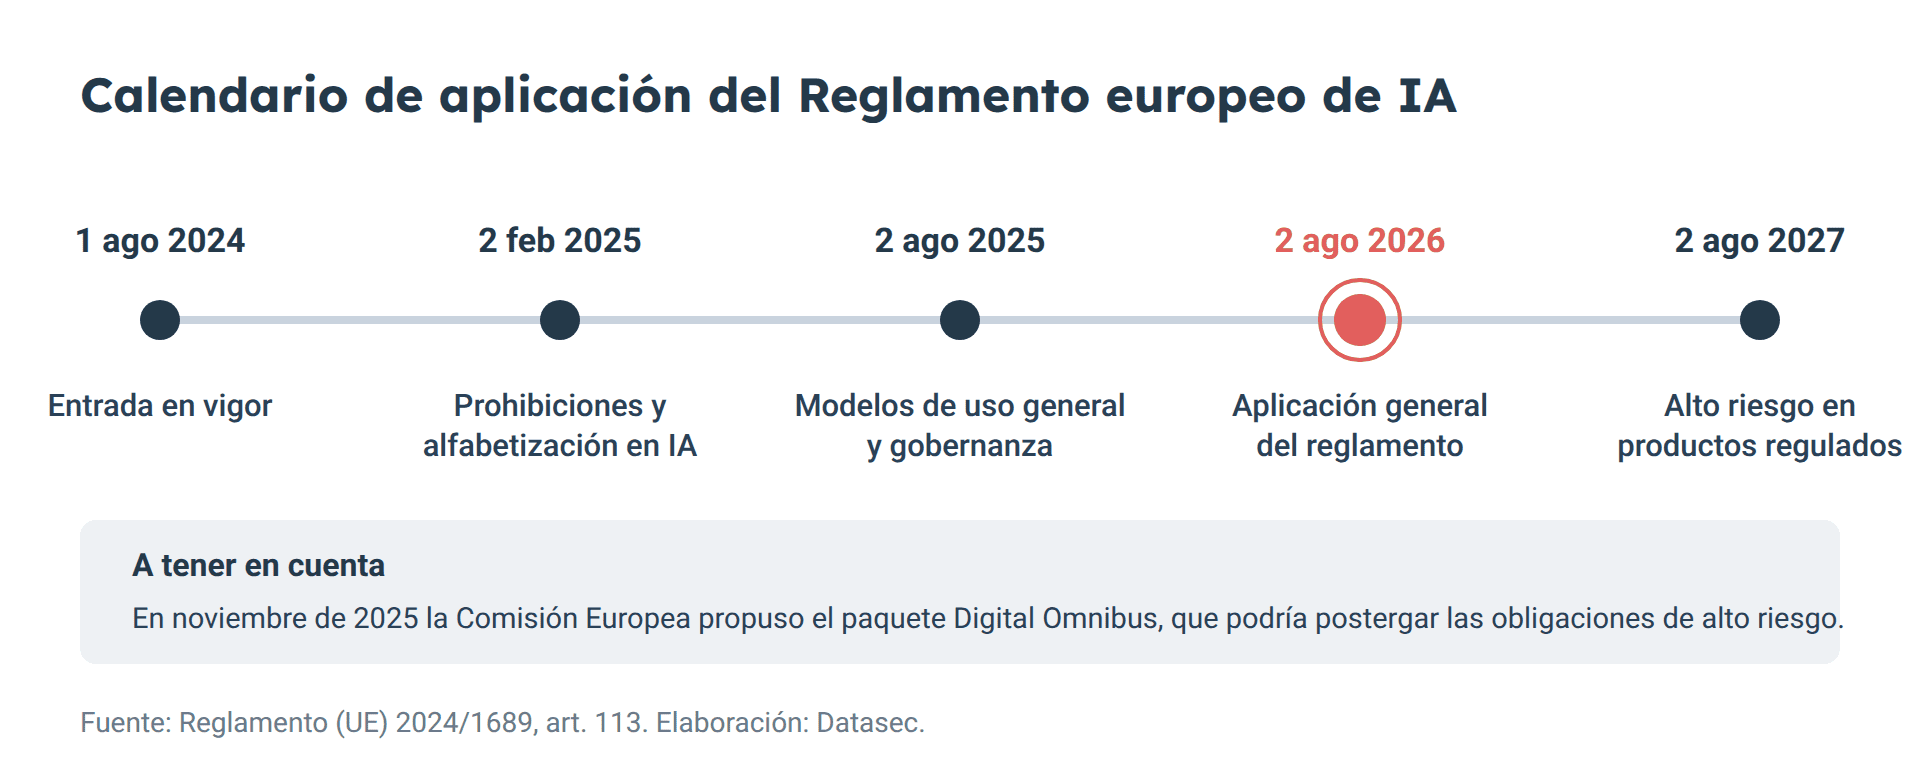
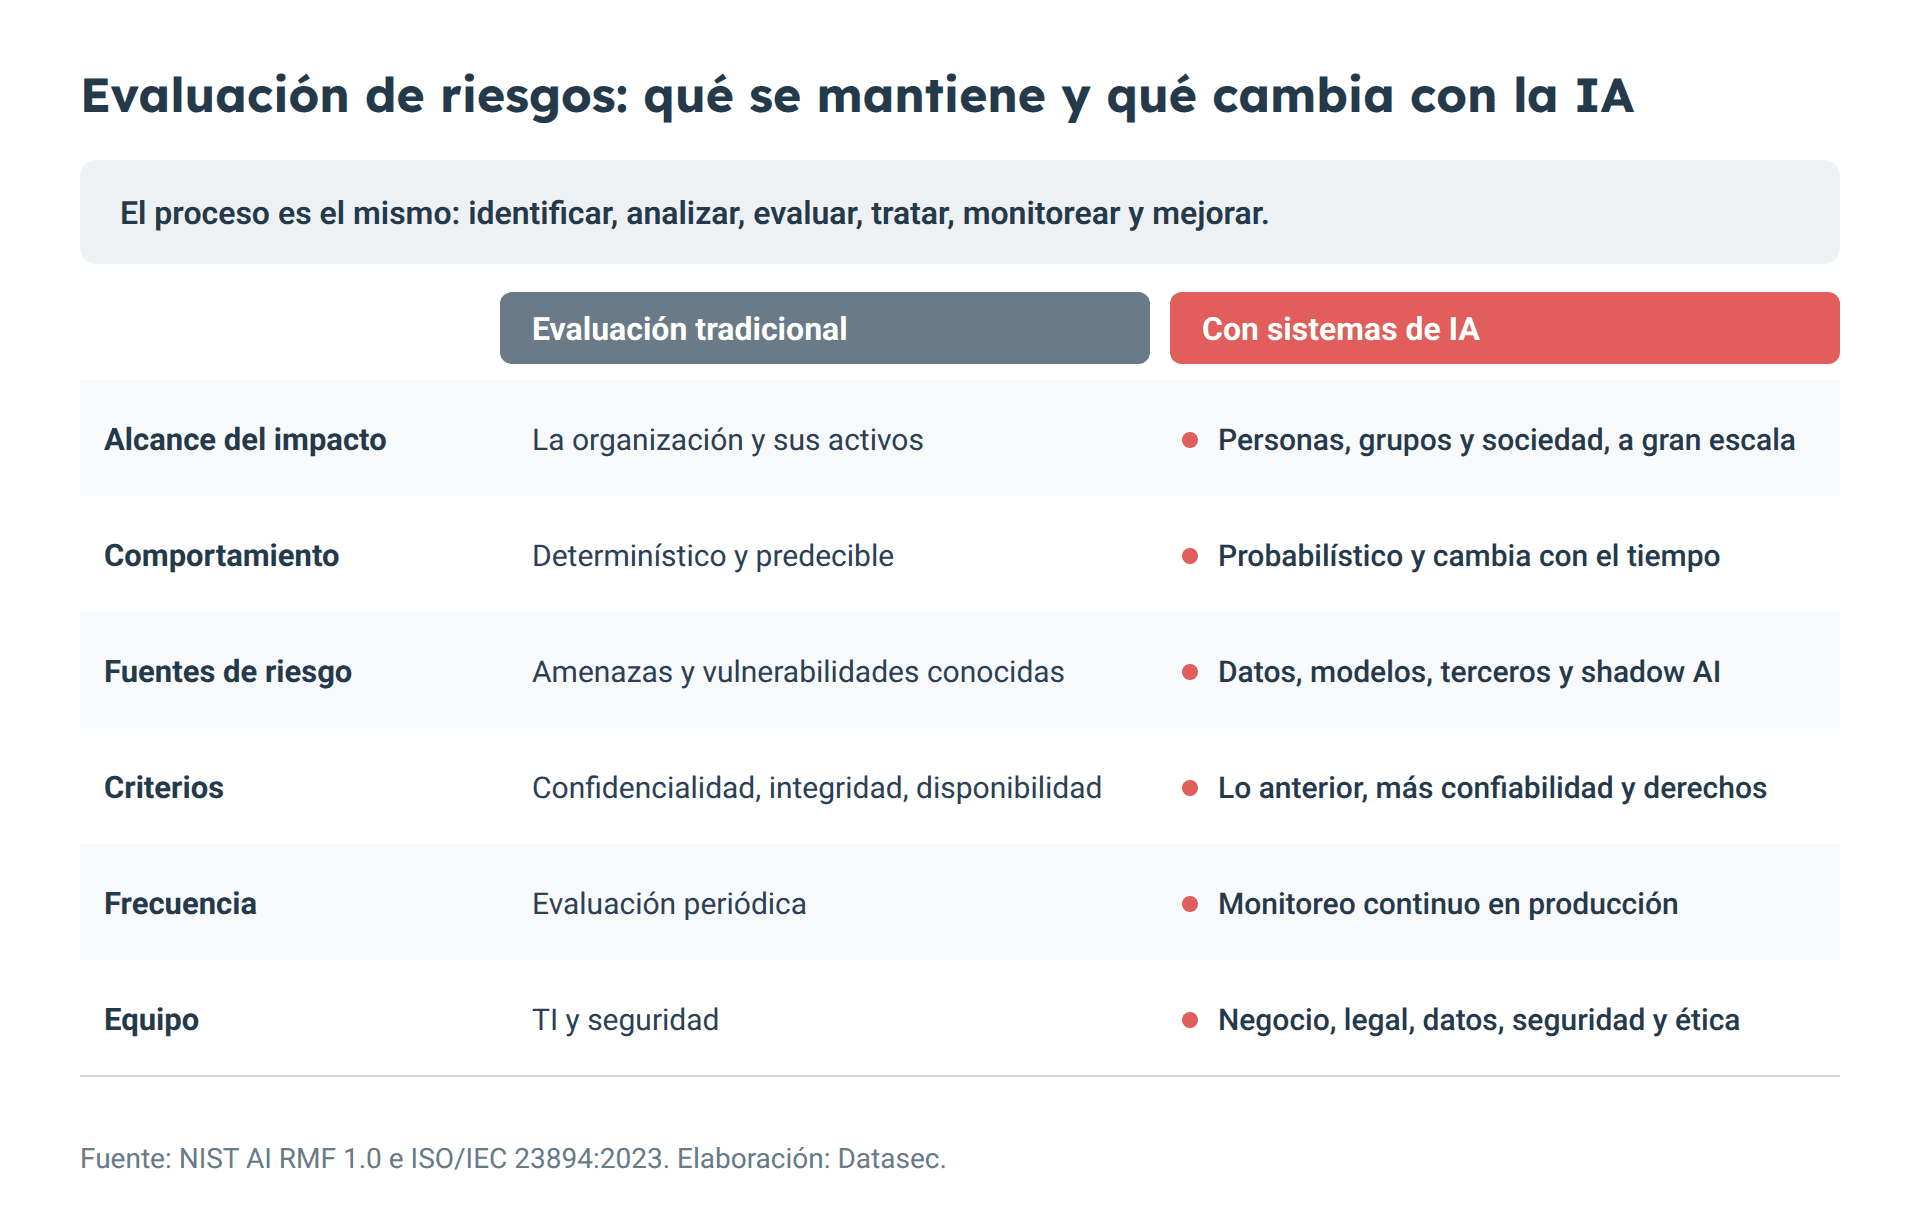
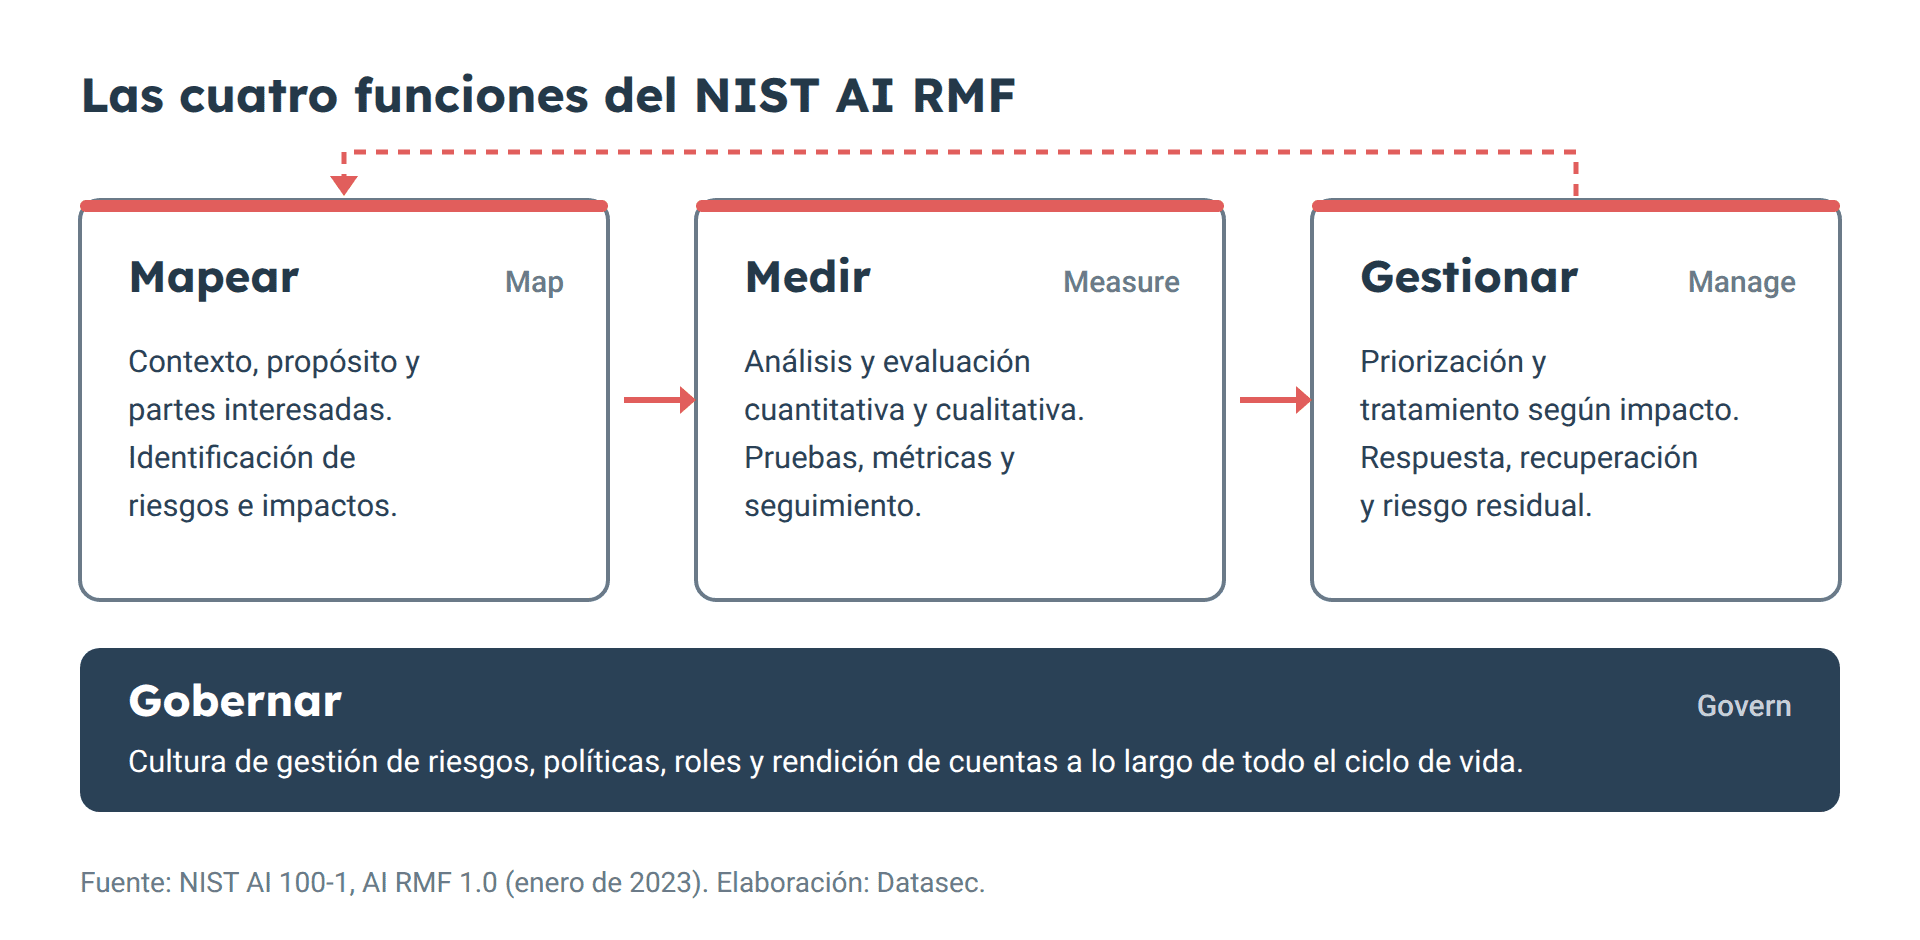
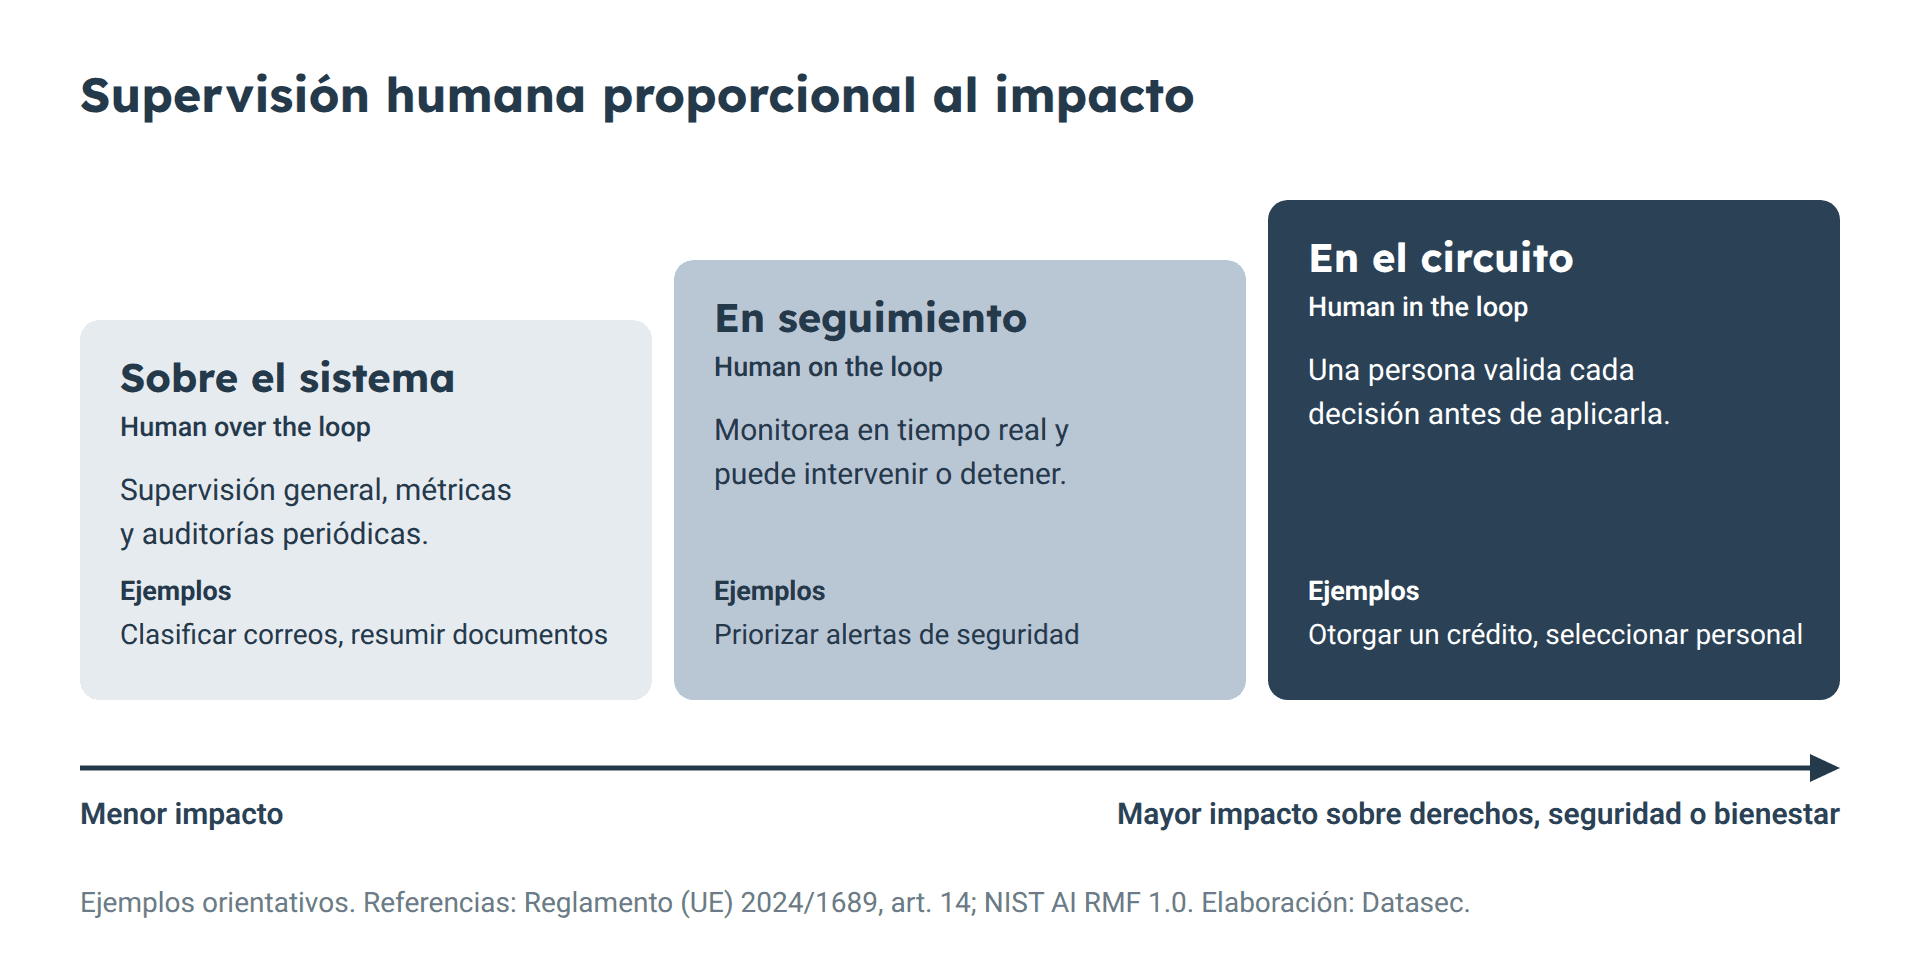
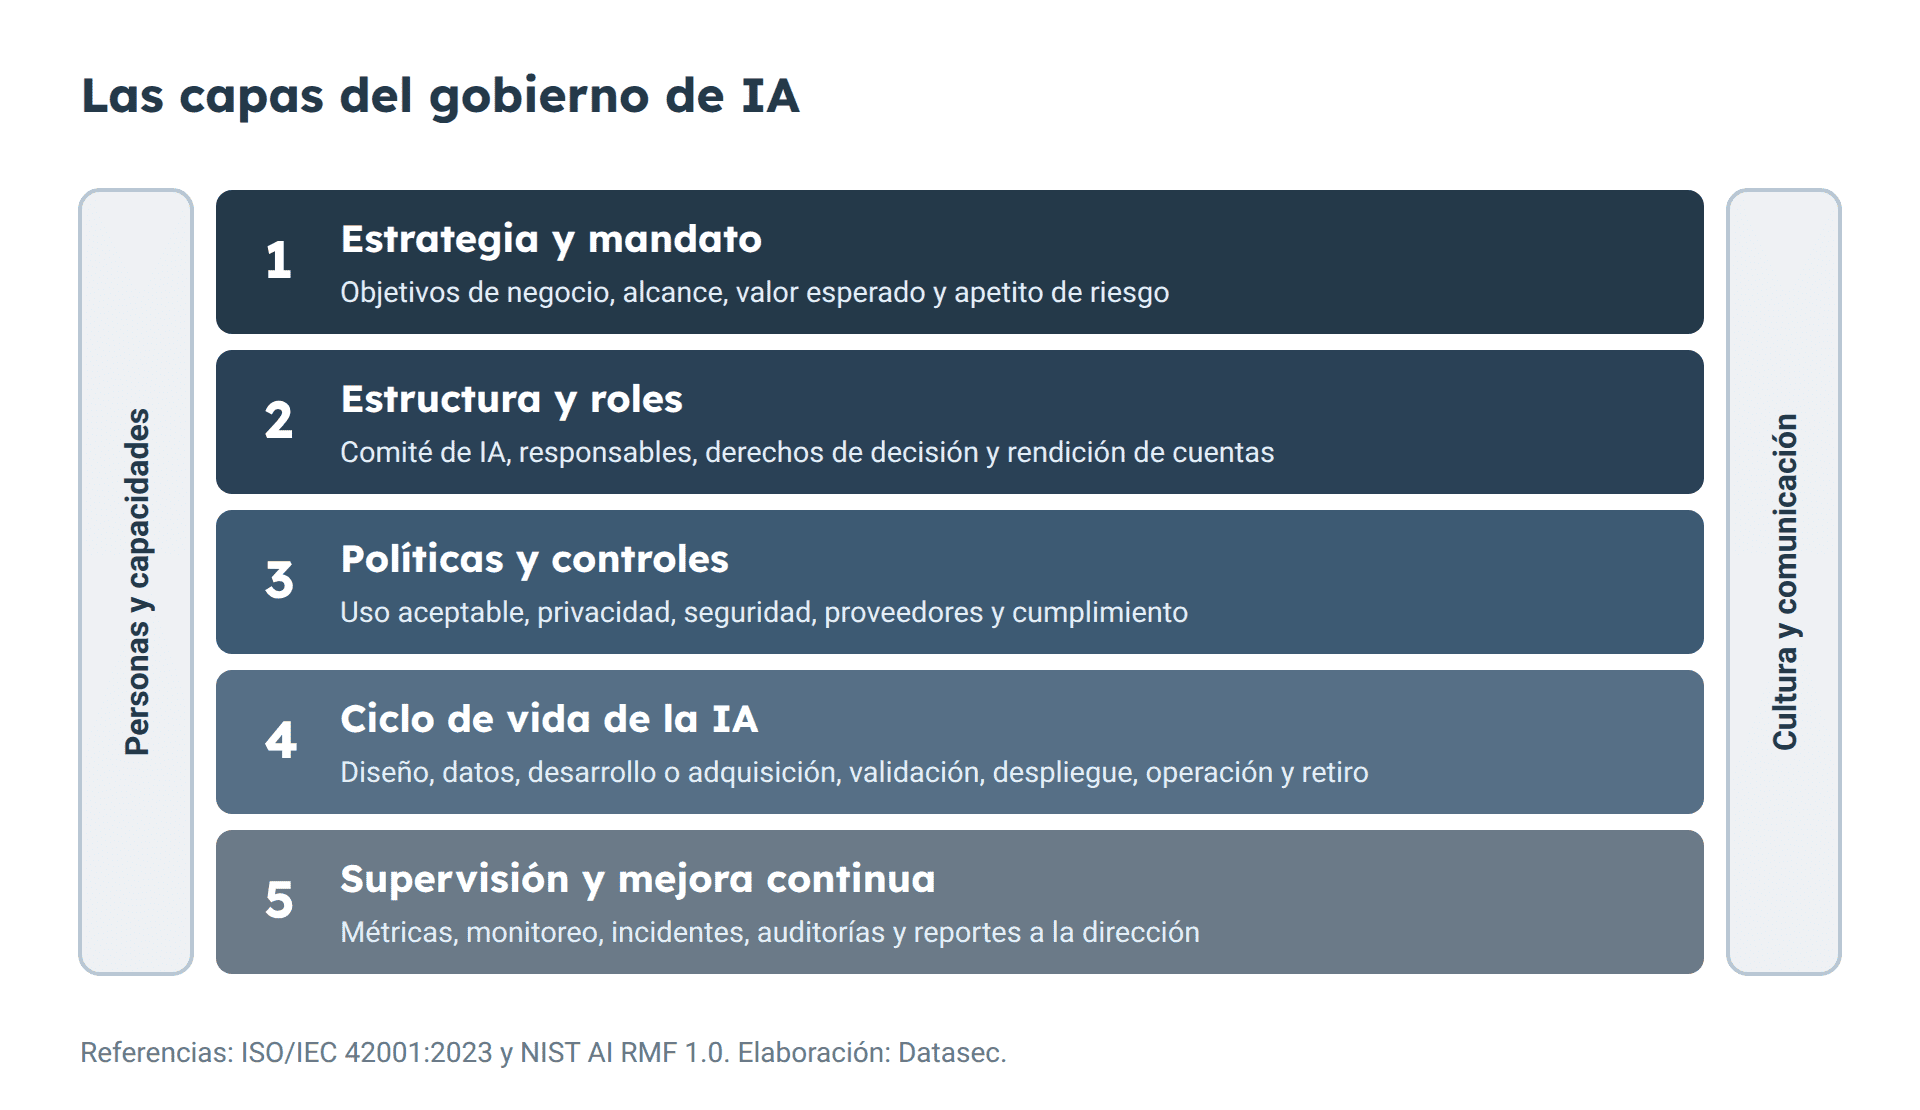
Datasec, septiembre de 2026 La inteligencia artificial está transformando la forma en que trabajamos, tomamos decisiones y nos relacionamos, en las organizaciones y en la vida cotidiana. Sus oportunidades en productividad, eficiencia e innovación entusiasman a directores y gerentes, y con razón. Sin embargo, en muchas organizaciones no encontramos evidencia de que los beneficios esperados se hayan evaluado y cuantificado formalmente. Un caso de negocio y, cuando corresponde, una prueba de concepto (POC) permiten fundamentar la decisión de adopción, definir qué se va a medir y saber, a los seis meses, si la inversión rindió lo que se esperaba. Junto con las oportunidades aparecen riesgos que, si se materializan, pueden generar impactos significativos. La IA es una tecnología disruptiva cuyos efectos exceden el ámbito empresarial: un mismo sistema puede afectar a la vez a miles o millones de personas, incidir en derechos fundamentales, amplificar sesgos a gran escala y generar consecuencias sociales, económicas y legales mucho mayores que las de los sistemas tradicionales. Entre los riesgos más relevantes están: Algunos de estos riesgos son nuevos y otros ya existían, pero la capacidad de procesamiento masivo de la IA puede aumentar su probabilidad y amplificar su impacto. Los casos recientes lo muestran con claridad. En agosto de 2025, Anthropic informó que un grupo delictivo había usado su herramienta Claude Code para robar datos y extorsionar a al menos 17 organizaciones. En noviembre de 2025, la misma empresa describió la primera campaña de ciberespionaje reportada orquestada en gran parte por IA, con unos 30 objetivos. También en noviembre de 2025, OpenAI comunicó un incidente en Mixpanel, un proveedor de analítica, que expuso datos de perfil de usuarios de su API. El riesgo también está en la cadena de suministro. En febrero de 2025, investigadores de ReversingLabs detectaron en Hugging Face modelos maliciosos diseñados para evadir los controles de la plataforma. El impacto ambiental tampoco es menor. Un estudio académico estimó que entrenar un modelo como GPT-3 pudo evaporar unos 700.000 litros de agua dulce solo para refrigerar los centros de datos. Nada de esto anula el enorme potencial de la IA, que ya contribuye, por ejemplo, a detectar y tratar enfermedades. Una vez más, el problema no es la tecnología en sí, sino el uso que hacemos de ella. Contar con herramientas, auditorías y buenas prácticas es necesario, pero no alcanza. La proliferación acelerada de implementaciones exige una función de gobierno que oriente la adopción, defina y evalúe los beneficios, gestione los riesgos y vele por el cumplimiento de las leyes de cada jurisdicción, incluida la protección de datos personales. El Reglamento (UE) 2024/1689, conocido como AI Act, clasifica los sistemas según su nivel de riesgo, prohíbe ciertas prácticas y fija obligaciones específicas para los sistemas de alto riesgo y para los modelos de uso general. Su alcance es extraterritorial: se aplica también a proveedores y responsables del despliegue establecidos fuera de la UE cuando los resultados del sistema se usan en la Unión. Para una empresa uruguaya con clientes, usuarios o casas matrices europeas, no es un tema lejano. ISO/IEC 42001:2023 establece los requisitos para un sistema de gestión de IA: políticas, roles, evaluación de riesgos e impactos, controles y mejora continua. Comparte estructura con ISO/IEC 27001, lo que facilita integrarla a un sistema de gestión de seguridad de la información existente. ISO/IEC 23894:2023 adapta los principios de ISO 31000 a la IA y es muy útil para diseñar la metodología de riesgos. El NIST AI RMF 1.0, del Instituto Nacional de Estándares y Tecnología de EE. UU., es aplicable a cualquier sector. Lo complementan un Playbook con acciones sugeridas y un perfil específico para IA generativa (NIST AI 600-1). NIST publicó correspondencias con otros marcos, pero son mapeos parciales entre enfoques complementarios: aplicar el NIST AI RMF no garantiza por sí solo cumplir con el AI Act ni certificar ISO/IEC 42001. Uruguay viene avanzando con paso firme. La Estrategia Nacional de Inteligencia Artificial 2024-2030 de AGESIC, apoyada en la Recomendación sobre la Ética de la IA de la UNESCO y en los principios de la OCDE, comparte el enfoque basado en riesgos que adoptó el Reglamento europeo. Esto permite que una organización uruguaya trabaje con criterios compatibles con los de la Unión Europea. A la estrategia se suman piezas normativas concretas: Todavía no hay una ley específica de IA, pero el camino está trazado. Una organización que hoy se prepara con estos marcos queda bien parada para operar en Uruguay y también con Europa. Los fundamentos de la gestión de riesgos siguen vigentes. Lo que cambia es la naturaleza, el alcance y la magnitud de los impactos, y el hecho de que los sistemas de IA son probabilísticos, dependen de los datos y modifican su comportamiento con el tiempo. El NIST AI RMF ordena el trabajo en cuatro funciones. Mapear establece el contexto e identifica los riesgos, medir los analiza y evalúa, y gestionar los prioriza y trata. Gobernar no es una etapa más: es la base que da políticas, roles y rendición de cuentas a todo el ciclo. El marco también amplía los criterios de evaluación. Además de la confidencialidad, la integridad y la disponibilidad, pide considerar siete características de una IA confiable: que sea válida y confiable; segura; protegida y resiliente; responsable y transparente; explicable e interpretable; con privacidad reforzada; y equitativa, con los sesgos perjudiciales gestionados. En la práctica, la evaluación incorpora categorías de riesgo propias de la IA: Y profundiza riesgos ya conocidos: la discriminación, la violencia de género, la exclusión de personas con discapacidad, las infracciones a los derechos de autor y a la protección de datos personales, y otros impactos sobre los derechos humanos. Con el estado actual de la tecnología, la supervisión humana sigue siendo imprescindible. El Reglamento europeo la exige para los sistemas de alto riesgo (art. 14): las personas a cargo deben entender las capacidades y los límites del sistema, estar alertas al sesgo de automatización, interpretar correctamente sus resultados y poder no usarlos, anularlos o detener el sistema. NIST, por su parte, pide definir y documentar los roles en la interacción entre personas y sistemas de IA. El modelo conocido como Human in the Loop, en el que una persona valida cada decisión, es una de las formas de lograrlo, pero no la única. El criterio de fondo es de proporcionalidad. En Datasec consideramos que uno de los usos más preocupantes es el militar, en particular los sistemas capaces de seleccionar y atacar objetivos con un alto grado de autonomía. Que una máquina participe en decisiones sobre el uso de la fuerza letal plantea desafíos éticos, jurídicos y humanitarios de primer orden. Por eso la regulación de los Sistemas de Armas Autónomas Letales (LAWS, por su sigla en inglés) se discute en la ONU: la Asamblea General aprobó resoluciones específicas en 2023 y 2024 con amplias mayorías, y el grupo de expertos de la Convención sobre Ciertas Armas Convencionales tiene mandato hasta 2026 para avanzar en un instrumento internacional. Para quien quiera profundizar, el documental Unknown: Killer Robots (Netflix, 2023) es un buen punto de partida. La dirección tiene que impulsar un gobierno de IA sólido y supervisar su implementación. Proponemos organizarlo en cinco capas, sostenidas por las personas y por la cultura de la organización. Un buen punto de partida es un inventario de los usos de IA que ya existen en la organización, incluidos los que nadie autorizó formalmente. Sobre esa base se priorizan los casos de mayor impacto, se asignan responsables y se definen los controles. El objetivo no es frenar la innovación ni la productividad, sino impulsarlas con seguridad, responsabilidad y transparencia, en línea con los objetivos de la organización, el marco legal y los principios éticos. Más allá del cumplimiento legal, la ética tiene que orientar el desarrollo y el uso de la IA. La tecnología no tiene ética; las personas y las organizaciones que la diseñan, la compran y la usan, sí. A medida que más servicios esenciales dependen de sistemas de IA, esa responsabilidad se vuelve más exigente. Desde 1987 acompañamos a organizaciones en el diseño, la implementación y el fortalecimiento de su seguridad de la información, ciberseguridad y gobierno de TI. Hoy llevamos esa experiencia a la inteligencia artificial con servicios alineados a los mismos marcos que repasamos en este artículo: el Reglamento europeo, ISO/IEC 42001, ISO/IEC 23894, el NIST AI RMF y la normativa uruguaya. Trabajar con criterios compatibles con Europa no es solo una cuestión de cumplimiento. Para las organizaciones uruguayas que exportan servicios o atienden clientes europeos, es una ventaja competitiva. La IA no decide qué tipo de organización queremos ser. Esa sigue siendo una decisión de la dirección. Si quiere dar el primer paso, escríbanos y conversemos. La IA ya está en su organización. ¿Quién la gobierna?
Entusiasmo sí, pero con caso de negocio
Riesgos nuevos y riesgos amplificados
El marco regulatorio y normativo
Unión Europea: el Reglamento de Inteligencia Artificial
Normas y marcos voluntarios
Uruguay
Qué cambia en la evaluación de riesgos de IA
Supervisión humana y usos de alto impacto
Qué implica un gobierno de IA en la práctica
Cinco preguntas que la dirección debería poder responder hoy
La ética es una responsabilidad de las personas
Cómo podemos ayudarlo desde Datasec
Fuentes